





Seguridad en arquitectura de microservicios
La arquitectura de microservicios es un enfoque en el desarrollo de software que estructura una aplicación como un conjunto de servicios pequeños, autónomos y desplegables de manera independiente. Cada uno de estos servicios realiza una función específica y se comunica con otros servicios a través de interfaces ligeras, generalmente mediante APIs.
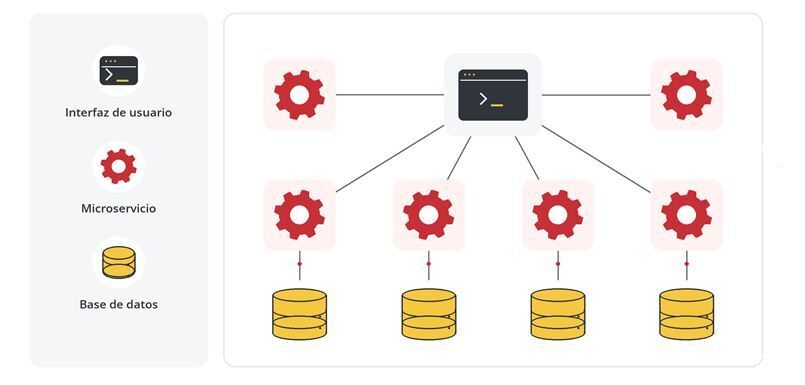
Elementos básicos de una arquitectura de microservicios – Fuente propia
A diferencia de las arquitecturas monolíticas, donde todos los componentes están estrechamente integrados en una sola unidad, los microservicios ofrecen mayor flexibilidad al permitir que cada servicio sea desarrollado, desplegado y gestionado de manera independiente. Esto trae consigo beneficios evidentes como la escalabilidad, al permitir que los servicios sean escalados de forma independiente según la demanda, optimizando el uso de recursos. Además, fomenta un desarrollo ágil, ya que equipos más pequeños y especializados pueden trabajar en servicios individuales, acelerando los ciclos de desarrollo. También mejora la tolerancia a fallos, pues si un servicio falla, el resto del sistema puede continuar funcionando sin interrupciones, aumentando la resiliencia general. Finalmente, los microservicios permiten despliegues independientes, de manera que los cambios en un servicio no requieran actualizar toda la aplicación, facilitando ciclos continuos de despliegue y actualización.
Sin embargo, esta arquitectura también plantea desafíos de seguridad significativos debido a su naturaleza distribuida. Uno de los principales retos es la comunicación segura entre servicios, ya que, a diferencia de las arquitecturas monolíticas, los microservicios se comunican a través de la red, exponiéndose a riesgos como ataques de intermediario (man-in-the-middle), escuchas no autorizadas, modificación de mensajes o suplantación de servicios legítimos. Además, la gestión de identidades y autenticación se vuelve más compleja debido a la multiplicidad de puntos de entrada, dificultando garantizar que solo entidades autorizadas accedan a cada servicio. Este problema se intensifica en entornos en la nube, donde también deben protegerse las comunicaciones con proveedores externos.
Autenticación y autorización en microservicios
En una arquitectura de microservicios, la autenticación (validar la identidad de los usuarios o servicios) y la autorización (verificar si una entidad autenticada tiene permisos para acceder a ciertos recursos) garantizan la seguridad de todo el ecosistema de servicios distribuidos.
En una arquitectura de microservicios, OAuth2 actúa como el marco principal para delegar acceso a los servicios. Un ejemplo común de esta implementación se encuentra en plataformas como Google Cloud o AWS, donde los tokens emitidos por sus sistemas de autenticación permiten que servicios como API Gateway gestionen accesos a otros servicios internos. En lugar de que un usuario comparta sus credenciales directamente con cada microservicio, OAuth2 introduce un servidor de autorización central (como Keycloak o el servicio Cognito de AWS), que emite tokens de acceso. Estos tokens permiten que los microservicios validen la autenticidad y los permisos de las solicitudes entrantes sin manejar credenciales sensibles directamente. Sin embargo, OAuth2 no especifica cómo autenticar a un usuario, limitándose a delegar el acceso a recursos mediante tokens.
Para resolver esta limitación, OpenID Connect (OIDC) añade un mecanismo para autenticar a los usuarios y verificar su identidad mediante un ID Token, convirtiéndose en una solución completa de autenticación. Este ID Token, que generalmente se emite en formato JSON Web Token (JWT), contiene información como el nombre del usuario o su correo electrónico, y está firmado digitalmente por el Identity Provider (IdP), como Auth0 o Okta, lo que garantiza su integridad. Por ejemplo, una aplicación web puede usar OIDC con Auth0 para autenticar al usuario, obteniendo tanto un Access Token para llamadas API como un ID Token para mostrar información del usuario en la interfaz. Mientras OAuth2 requiere soluciones personalizadas para asociar tokens de acceso con identidades de usuarios, OIDC proporciona un modelo estándar que simplifica esta tarea.
Además, OpenID Connect amplía OAuth2 al soportar múltiples escenarios de autenticación. Por ejemplo, en aplicaciones móviles desarrolladas con Firebase Authentication, los desarrolladores pueden implementar autenticación basada en aplicaciones cliente (como móviles o de escritorio) con facilidad, mientras que empresas que usan suites como Microsoft Azure AD pueden habilitar el inicio de sesión único (SSO) para que los usuarios accedan a múltiples aplicaciones corporativas con una sola autenticación. Otra de las contribuciones de OIDC es el protocolo de descubrimiento automático, que simplifica la integración al permitir que los clientes obtengan automáticamente la configuración del IdP (endpoints de autorización y token) mediante un único documento JSON. Este protocolo es especialmente útil en sistemas distribuidos, como los gestionados por Kubernetes, donde múltiples microservicios deben integrarse con un único proveedor de identidad sin requerir configuraciones manuales para cada servicio. Esto hace que tecnologías como Istio y mallas de servicios puedan delegar la autenticación y autorización a sistemas de identidad centralizados de manera uniforme y eficiente.
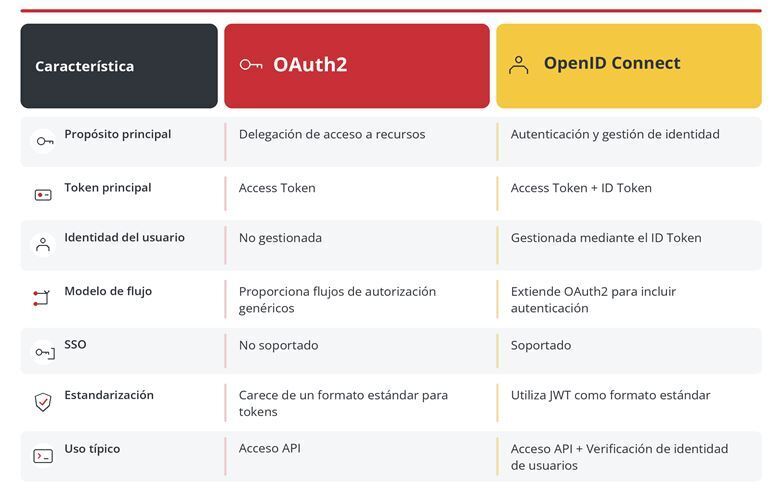
Características de OAuth y OpenID Connect – Fuente propia
Protección de identidad y comunicaciones entre microservicios
La propagación de la identidad es un concepto clave en la arquitectura de microservicios, donde es fundamental que la identidad autenticada de un usuario o entidad se transmita de manera segura entre los diferentes servicios que componen el sistema. Este proceso permite que cada microservicio tome decisiones de autorización precisas basadas en el contexto del “llamador”, como su ID, roles o grupos. Sin una propagación adecuada de la identidad, los microservicios no podrían aplicar controles de acceso finos, lo que podría comprometer la seguridad del sistema. A continuación, se explican dos patrones de propagación de identidad existentes para implementar la propagación de identidad en arquitecturas de microservicios:
Propagación mediante estructuras de datos claras o autofirmadas. En este patrón, el microservicio que recibe la solicitud inicial extrae la identidad del usuario desde el token de acceso (por ejemplo, un JWT o un token OAuth2) y genera una estructura de datos que contiene el contexto de identidad, como el ID del usuario y sus roles. Esta estructura puede ser un simple objeto JSON o incluso un JWT autofirmado, que se incluye en las solicitudes hacia otros microservicios. Los microservicios que reciben esta estructura deben confiar plenamente en el servicio llamador, ya que no existen mecanismos adicionales para verificar su autenticidad. Si un microservicio llamador está comprometido o configurado incorrectamente, podría modificar la estructura de identidad, lo que podría violar las políticas de acceso. Por esta razón, este patrón solo es adecuado en entornos muy confiables, donde todos los servicios son desarrollados por un equipo altamente seguro y se aplican prácticas estrictas de desarrollo seguro.
Propagación mediante estructuras firmadas por un emisor confiable. Este patrón mejora significativamente la seguridad al introducir un emisor confiable, como un servicio de autenticación en el nivel de borde (Edge Layer), que autentica las solicitudes iniciales y genera una representación firmada de la identidad del usuario. Esta representación, firmada o cifrada por el emisor, se transmite a los microservicios internos y puede contener datos como el ID del usuario, roles y permisos. Un ejemplo de este patrón es el utilizado por Netflix, donde una estructura llamada “Passport” se protege mediante HMAC y se propaga a los servicios internos sin exponerse al exterior. Cada microservicio valida la firma del Passport antes de tomar decisiones de autorización, asegurando que el contenido no ha sido manipulado. Este enfoque elimina la necesidad de que los servicios internos comprendan o validen los tokens de acceso externos, haciéndolos agnósticos respecto al formato del token inicial.
Además de garantizar la propagación segura de la identidad, es esencial implementar mecanismos robustos de autenticación entre los servicios. El Mutual Transport Layer Security (mTLS) es uno de los métodos más seguros, ya que autentica mutuamente a los servicios mediante certificados digitales, asegurando la confidencialidad e integridad de los datos en tránsito. Aunque efectivo, mTLS presenta desafíos operativos, como la gestión de claves y la revocación de certificados. Otra alternativa es la autenticación basada en tokens, donde cada microservicio obtiene un token firmado de un servicio centralizado que contiene su ID y permisos. Estos tokens pueden validarse en línea, lo que permite detectar revocaciones, o fuera de línea, para reducir la latencia.
Monitorización, registro y respuesta ante incidentes
En sistemas basados en microservicios, la monitorización y el registro son componentes clave para garantizar la trazabilidad y la responsabilidad en las operaciones del sistema. Estas herramientas permiten rastrear eventos críticos, analizar errores y detectar posibles anomalías de seguridad. Implementar una arquitectura de registro efectiva es esencial para capturar, almacenar y procesar los registros de los microservicios, incluso en entornos dinámicos y distribuidos.
Cada microservicio debe escribir sus mensajes de registro en un archivo local utilizando salidas estándar como stdout o stderr. Este enfoque, adoptado por contenedores como Docker y plataformas de orquestación como Kubernetes, asegura que los registros se almacenen de forma persistente. En Kubernetes, por ejemplo, herramientas como Fluentd o Logstash pueden integrarse como agentes de registro para recopilar automáticamente los mensajes generados por los contenedores y enviarlos al sistema central. Para evitar que los microservicios envíen directamente los registros al subsistema central, se recomienda utilizar un message broker como Apache Kafka o NATS. Estas tecnologías actúan como intermediarios, permitiendo una conexión asíncrona que reduce el riesgo de pérdida de datos en caso de interrupciones del sistema de registro. Por ejemplo, en una arquitectura basada en Kafka, los agentes de registro pueden publicar mensajes en un tema específico, y un servicio central como Elasticsearch puede consumir y almacenar estos registros para análisis posterior.
Desde una perspectiva de seguridad, tanto el agente de registro como el message broker deben implementar autenticación mutua y cifrado de datos utilizando protocolos como TLS. Esto garantiza que las comunicaciones sean seguras frente a amenazas como la suplantación de microservicios o la inyección de tráfico malicioso. Por ejemplo, en Kafka, se puede habilitar mTLS para autenticar productores y consumidores, asegurando que solo servicios autorizados accedan a los datos de registro. Además, los message brokers deben aplicar políticas de control de acceso como las proporcionadas por RabbitMQ, que permite gestionar permisos granulares por cola o tema. El agente de registro también debe incluir capacidades de filtrado y sanitización para evitar la transmisión de datos sensibles como contraseñas, claves API o información personal identificable (PII).
Conclusión
Las arquitecturas de microservicios ofrecen ventajas en escalabilidad y flexibilidad, pero también presentan desafíos de seguridad. La complejidad de la comunicación entre servicios, la protección de datos sensibles y la autenticación/ autorización deben abordarse desde el diseño, integrando la seguridad como un componente clave. Implementar mejores prácticas, como la autenticación robusta y la protección de datos, junto con una cultura de seguridad en los equipos, es fundamental.
Se recomienda adoptar una estrategia de seguridad por capas, usar las buenas arquitecturas, cifrar datos en tránsito y reposo, y realizar monitorización continua con herramientas de SIEM. Además, es crucial fomentar la formación en seguridad, realizar pruebas regulares y tener un plan de respuesta a incidentes actualizado.





