Instituto Nacional de ciberseguridad. Sección Incibe
Instituto Nacional de Ciberseguridad. Sección INCIBE-CERT

ES-ISAC Energía

El 9 de julio de 2024, se lanza la segunda de las iniciativas impulsadas por INCIBE que están orientadas principalmente al intercambio de conocimiento, en este caso, con un enfoque específico en el sector Energía e Industria Nuclear.

INCIBE tiene un especial interés en personalizar sus servicios de ciberseguridad a los agentes relevantes privados que operan en dicho sector, posibilitando una mejor cobertura de sus necesidades en materia de ciberseguridad y logrando una mejor ciberresiliencia contra los ciberataques”. Se inicia formalmente la actividad del segundo Centro de Intercambio y Análisis de Información (ISAC) sectorial a nivel nacional.

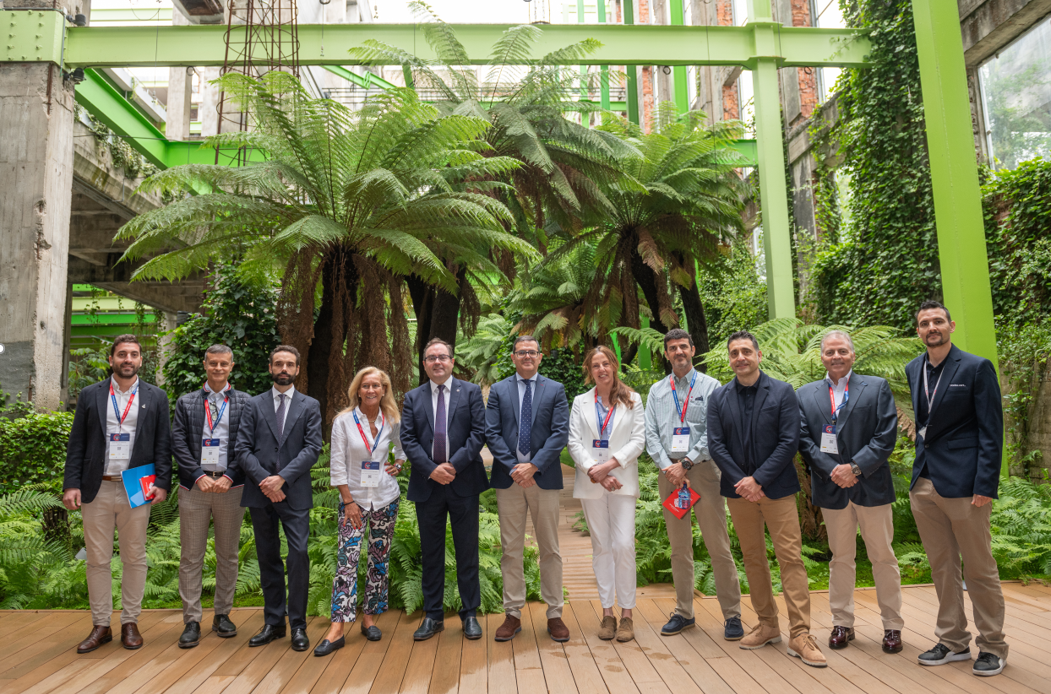
Reunión de constitución ISAC Energía

¿Quiénes somos?

Los miembros fundadores han sido los siguientes:

El alcance de ES-ISAC Energía comprende:

  • Asociaciones o agrupaciones de entidades de especial relevancia a nivel nacional del sector Energía, que representen a las entidad de este sector descritas en el Anexo I: Sectores de alta criticidad. También aquellas entidades del sector Fabricación, Subsector Fabricación de material eléctrico, referenciadas en el Anexo II: Otros sectores críticos, de la Directiva NIS2, y dentro de estas tipologías, sólo aquellos tipos de entidades que forman parte del público objetivo de INCIBE o de las que INCIBE-CERT sea su Cert de referencia.
  • Otras entidades de especial relevancia para el sector Energía e Industria Nuclear nacional, consideradas parte importante de su cadena de suministro y que también formen parte del público objetivo de INCIBE o de las que INCIBE-CERT sea su Cert de referencia. 


¿Cuál es nuestro objetivo?

El objetivo de ES-ISAC Energía es el de ayudar a la industria del sector Energía a definir estrategias más efectivas que permitan frustrar posibles ciberincidentes antes de que se materialicen, así como promover el suministro seguro, confiable y eficiente de la energía a hogares y a empresas a lo largo de todo el territorio nacional.
ES-ISAC Energía tiene pues como misión ayudar a elevar el nivel de ciberseguridad de las infraestructuras y activos del sector Energía nacional, a partir del análisis e intercambio de información de valor, específica del sector.
 

¿Cuál es nuestra visión?

La visión del ES-ISAC Energía se fundamente en los siguientes 3 pilares:

  1. El intercambio de inteligencia precisa, oportuna y específica del sector Energía e Industria Nuclear, que pueda afectar a las entidades relacionadas con este sector.
  2. El establecimiento de un entorno seguro y confiable para que los participantes compartan dicha inteligencia.
  3. Consolidación de un foro sectorial especializado en Energía e Industria Nuclear, para cuestiones de ciberseguridad, donde sus miembros colaboran entre ellos para, por un lado, hacer frente común a las ciberamenazas que puedan afectar al sector y por otro, trabajar de forma conjunta en las medidas de mitigación adecuadas que permitan reducir su probabilidad de ocurrencia y nivel de impacto.

¿Cómo accedo a los servicios?

ES-ISAC Energía recopila, analiza y difunde información sobre amenazas a sus miembros y les brindan herramientas para mitigar los riesgos y mejorar la resiliencia. Para poder acceder, se requiere ser una entidad perteneciente a una de las Asociaciones que conforman ES-ISAC Energía.

Contacto energía


Últimos Blogs

ES-ISAC Energía: Lo que cuatro casos reales nos enseñan antes de que llegue la transposición de NIS2

Actualizado el 07/09/2026, por
INCIBE (INCIBE)
ES-ISAC ENERGÍA

Una subestación en Ucrania, un oleoducto en Estados Unidos, una central nuclear en la India y veintidós entidades energéticas danesas. En esta lista no aparece ninguna instalación española, y esa es justamente la razón para leerla con atención. Detrás de cada caso hay una intrusión, un acceso indebido o una interrupción que explotó debilidades reconocibles desde cualquier sala de control.

Ni el sector energético ni la industria nuclear nacionales son ajenos a este tipo de amenazas, y muchas de las medidas necesarias para hacerles frente están a punto de convertirse en recomendación o incluso obligación con la transposición de la directiva NIS2. A ello se suma, en el ámbito eléctrico, el Reglamento Delegado (UE) 2024/1366, primer código de red europeo con normas vinculantes de ciberseguridad, y normativa específica en el ámbito nuclear que está en desarrollo por el Consejo de Seguridad Nuclear.

Revisar hoy, con la calma que da no estar en plena crisis, por dónde entraron los atacantes y qué impacto tuvieron sigue siendo la forma más económica de aprender la lección. 

Apertura remota de interruptores desde el propio HMI

Tres distribuidoras eléctricas ucranianas sufrieron cortes provocados mediante el acceso a sus sistemas de control. Los atacantes entraron con credenciales legítimas de acceso remoto y utilizaron las propias interfaces HMI para enviar órdenes de apertura de interruptores.

  • Debilidades: acceso remoto a la red de operación mediante credenciales robadas y sin doble factor.
  • Impacto: alrededor de 225.000 clientes sin suministro durante varias horas. Los atacantes borraron estaciones de trabajo y sustituyeron el firmware de los conversores serie-ethernet para dificultar la reposición, y saturaron el centro de atención telefónica para retrasar el aviso de los clientes. Las operaciones se recuperaron mediante el control manual de las subestaciones.

Una cuenta de VPN olvidada detiene un oleoducto

Colonial Pipeline, uno de los mayores sistemas de transporte de productos refinados de Estados Unidos, interrumpió su operación durante varios días tras sufrir un ataque de ransomware. El acceso inicial se produjo mediante una cuenta de VPN que ya no estaba en uso, pero que seguía activa y no requería autenticación multifactor. La contraseña asociada había aparecido previamente en una filtración de credenciales.

  • Debilidades: una cuenta de acceso remoto heredada que no había sido desactivada, sin autenticación multifactor, y el uso de una contraseña que había sido comprometida previamente. A ello se sumó la dependencia de sistemas corporativos afectados por el ataque para determinadas funciones necesarias para la gestión de la operación.
  • Impacto: la compañía detuvo el oleoducto de forma preventiva ante la imposibilidad de garantizar la operación comercial, con desabastecimiento de combustible en varios estados. Aunque no afectó directamente a los sistemas de control, la parada se produjo igualmente.

Malware en la red administrativa de una central nuclear

La central nuclear de Kudankulam, en la India, encontró malware en un equipo de su red administrativa. La detección no fue interna: llegó a través de un aviso del CERT nacional a partir de información de terceros.

  • Debilidades: existencia de un equipo de la red administrativa con conexión a Internet. La identificación inicial del malware fue comunicada por CERT-In, lo que evidencia que la detección no se produjo inicialmente dentro de la organización.
  • Impacto: según la operadora, los sistemas de instrumentación y control no se vieron afectados por estar aislados de la red administrativa. El aislamiento previo hizo su trabajo, pero la organización tuvo que gestionar la intrusión y desmentir públicamente versiones más alarmistas mientras investigaba.

Veintidós empresas de la infraestructura energética danesa comprometidas durante una campaña coordinada

El CERT sectorial danés documentó el que pudiera ser uno de los mayores ciberataques coordinados sufridos por la infraestructura crítica del país. En dos oleadas, los atacantes explotaron vulnerabilidades en cortafuegos de un mismo fabricante, muy extendidos entre las entidades del sector.

  • Debilidades: dispositivos perimetrales con una vulnerabilidad crítica ya publicada y sin parchear en la primera oleada y, en la segunda, dos vulnerabilidades de día cero. El hecho de que buena parte del sector empleara el mismo modelo convirtió un fallo de producto en un riesgo sectorial.
  • Impacto: varias entidades atacadas fueron comprometidas de forma inmediata. La simultaneidad impidió que pudieran avisarse entre ellas, y fue la monitorización conjunta del CERT sectorial la que permitió correlacionar los eventos y contener la campaña.

Top 5 recomendaciones

De estos cuatro escenarios se extraen debilidades muy concretas, y casi todas se podrían situar en la frontera entre IT y OT. Las hemos traducido en cinco medidas y a continuación, las hemos vinculado al articulado de NIS2, de manera que se vea a la vez qué conviene priorizar y con qué recomendación u obligación se corresponde.

  • Exige doble factor en todo acceso remoto a la red de operación y controla el ciclo de vida de las cuentas. Ninguna cuenta debería sobrevivir al proyecto o al proveedor que la justificó. NIS2 lo recoge de forma literal en el art. 21.2.j, que cita el uso de soluciones de autenticación de múltiples factores o de autenticación continua entre las medidas mínimas exigidas, cuando proceda. La letra i) del mismo artículo cubre el control de acceso y la gestión de activos.
  • Trata el cortafuegos y el concentrador de VPN como activos críticos: inventario actualizado, parcheo prioritario y seguimiento activo de los avisos del fabricante. El art. 21.2.e exige gestión y divulgación de vulnerabilidades, y el art. 21.2.d, la seguridad de la cadena de suministro, que incluye la relación con los proveedores de estos equipos.
  • Separa la red administrativa de la de operación e instrumentación y control, y verifica los flujos reales, no los que figuran en el diagrama de arquitectura. Aquí aplican el art. 21.2.a, sobre políticas de análisis de riesgos y seguridad de los sistemas de información, y el art. 21.2.i, sobre gestión de activos. En el ámbito nuclear, esta separación es además el objeto de la norma IEC 62645 y de los requisitos del Consejo de Seguridad Nuclear.
  • Ensaya la operación en modo manual y la continuidad sin sistemas corporativos. En alguno de los casos analizados, la capacidad de operar sin IT fue lo que marcó la diferencia entre una interrupción de horas y una de días. El art. 21.2.c exige continuidad de la actividad: copias de seguridad, recuperación en caso de catástrofe y gestión de crisis.
  • Decide antes a quién llamas y en qué plazo. La notificación y la compartición con el sector no se improvisan. El art. 23 obliga a una alerta temprana en 24 horas, una notificación en 72 horas y un informe final en el plazo de un mes. En el sector eléctrico, el Reglamento Delegado (UE) 2024/1366 añade sus propias obligaciones de información, y en el ámbito nuclear la Instrucción IS-43 del CSN regula la notificación de sucesos de seguridad física y ciberseguridad.

Conclusiones

Hay algo que se repite en los cuatro casos y que debería preocupar a cualquier organización: el ataque no entró por una vulnerabilidad extraordinaria, sino por un acceso que nadie consideró suficientemente importante como para protegerlo. Una cuenta que sobrevivió a quien la creó. Un cortafuegos con un parche pendiente. Un equipo de oficina expuesto directamente a internet.

El problema no siempre está en lo sofisticado del ataque. A veces está en lo cotidiano de la puerta que dejamos abierta.

La diferencia entre contener y encadenar días de parada no tiene por qué radicar siempre en cuánto se invertía en ciberseguridad, sino en qué decisiones se habían tomado tiempo atrás. 

La pregunta que de verdad importa no es si una instalación española protagonizará el próximo caso de esta lista, sino si, cuando llegue ese día, la respuesta estará ya escrita o habrá que improvisarla.

Ninguna de las cinco medidas anteriores es una interpretación propia. Todas figuran, con este o parecido nombre, en el articulado de NIS2, que vincula a las entidades esenciales e importantes y alcanza a buena parte del sector energético. En España, el texto llamado a incorporarlo al ordenamiento es el Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, está todavía en tramitación.

Nada de esto, sin embargo, obliga a esperar. Quien empiece hoy por esta lista reduce desde el primer día la probabilidad de repetir alguno de los cuatro escenarios y, cuando la norma llegue, partirá de una posición mucho más avanzada para cumplirla.


Referencias utilizadas en la elaboración de este contenido


El ES-ISAC Energía se constituyó el 9 de julio de 2024 como colaboración público-privada impulsada por INCIBE, junto con asociaciones con alta representación del sector (AEE, APPA Renovables, Foro Nuclear, SEDIGAS, UNEF). Este contenido se enmarca dentro del servicio de información y contenidos relacionados con la ciberseguridad del sector, recogido en el Anexo II de los Términos de Referencia suscritos por las entidades del ES-ISAC Energía.
Etiquetas

Mapa funcional de referencias de ciberseguridad para los sectores energético y nuclear

Publicado el 14/08/2026, por
INCIBE (INCIBE)
ES-ISAC ENERGÍA

¿Qué aporta cada estándar, marco, guía y regulación para proteger infraestructuras energéticas e instalaciones nucleares?

Desde el ES-ISAC Energía se mantiene, en el Informe de Situación de Ciberseguridad 2025, un catálogo de fichas técnicas sobre los principales marcos y estándares de ciberseguridad aplicables al sector. Debido a la importancia de que todos los actores implicados en este sector estén familiarizados con esta temática, se extrae aquí un resumen de dicho contenido. 
Intentar clasificar todas estas referencias en categorías rígidas resulta complicado. Muchas de ellas son transversales y cubren varios ámbitos al mismo tiempo. Por ejemplo, la familia IEC 62443 incluye aspectos de gestión, requisitos técnicos y recomendaciones para fabricantes, integradores y operadores. Por otro lado, ISO/IEC 27002 es simultáneamente un estándar internacional y un catálogo de controles de seguridad.
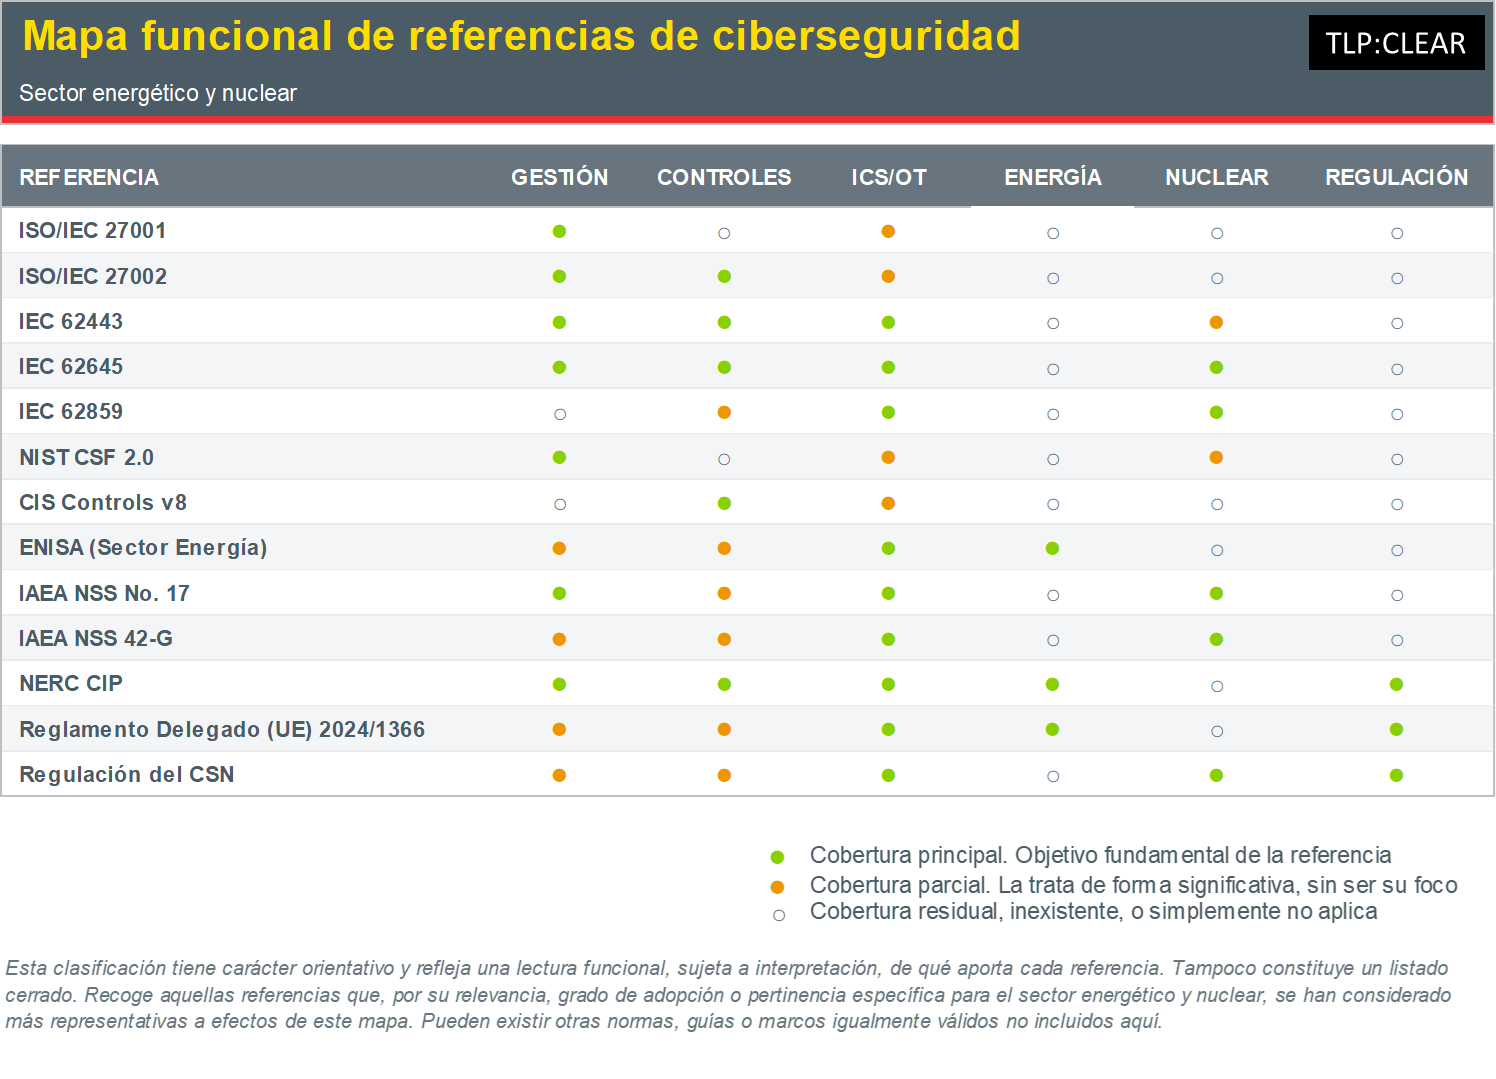
Por este motivo, en lugar de clasificarlas únicamente por su naturaleza documental, este artículo propone un mapa funcional, mostrando qué necesidades cubre cada referencia dentro de un programa de ciberseguridad.
El objetivo no es determinar cuál es la "mejor" referencia, sino ayudar a comprender cuándo utilizar cada una y cómo se complementan entre sí. Además, las versiones concretas de estas referencias se revisan y actualizan con relativa frecuencia. Lo que permanece estable es el problema que cada una resuelve, y es precisamente eso lo que este mapa pretende capturar. 

Mapa de referencias en ciberseguridad

Para leer el mapa conviene aclarar qué mide cada columna.

  • GESTIÓN agrupa las referencias centradas en el gobierno y la mejora continua de la ciberseguridad a nivel organizativo. 

  • CONTROLES recoge aquellas que ofrecen catálogos concretos de salvaguardas técnicas y organizativas. 

  • ICS/OT identifica las que abordan específicamente la protección de sistemas de control industrial y tecnología operacional, el núcleo técnico de cualquier infraestructura energética. 

  • ENERGÍA distingue las referencias redactadas explícitamente para el sector eléctrico, frente a marcos genéricos aplicables a cualquier industria. 

  • NUCLEAR señala las que incorporan las particularidades propias de las instalaciones nucleares, desde la relación entre ciberseguridad y seguridad física nuclear hasta los requisitos de sus reguladores. 

  • REGULACIÓN recoge algunas obligaciones escritas para el sector y solo para él. Se han dejado fuera normas transversales como NIS2, el Reglamento de Ciberresiliencia o la Ley 8/2011, que además merecen un análisis propio. Recoge referencias de otros países que quizá puedan ser de interés tener el radar.

Sistemas de gestión y gobierno de la ciberseguridad

Estas referencias sitúan la ciberseguridad en el nivel de gobierno corporativo. Definen cómo organizarla, medirla y mejorarla de forma continua, con independencia del sector o la tecnología subyacente.

  • ISO/IEC 27001
    Es el estándar internacional de referencia para implantar un Sistema de Gestión de Seguridad de la Información (SGSI). Permite establecer un modelo de mejora continua basado en la gestión del riesgo y constituye la base de la gobernanza de la ciberseguridad en miles de organizaciones de todos los sectores.
    Fuente oficial: ISO

  • ISO/IEC 27002
    Complementa a ISO/IEC 27001 describiendo un catálogo de controles organizativos, físicos, tecnológicos y de personas que pueden seleccionarse en función del análisis de riesgos. No establece prioridades, sino que proporciona una guía para implementar los controles adecuados.
    Fuente oficial: ISO

  • NIST Cybersecurity Framework 2.0
    Proporciona un lenguaje común para gestionar el riesgo de ciberseguridad mediante seis funciones: Govern, Identify, Protect, Detect, Respond y Recover. Su flexibilidad y neutralidad tecnológica han convertido al NIST CSF en uno de los marcos de gobierno más utilizados a nivel internacional.
    Fuente oficial: NIST

Protección de sistemas industriales (ICS/OT)

Bajan un nivel, del gobierno a la planta. Estas referencias regulan la protección técnica de los sistemas de control industrial, desde el diseño de arquitecturas seguras hasta los requisitos aplicables a fabricantes e integradores.

  • IEC 62443
    La familia IEC 62443 constituye el principal conjunto de estándares para la protección de sistemas de automatización y control industrial. Abarca la gestión de la ciberseguridad, el diseño seguro de arquitecturas industriales, los requisitos para fabricantes y los niveles de seguridad (Security Levels), convirtiéndose en la referencia internacional para entornos OT.
    Fuente oficial: IEC 62443

  •  

  • IEC 62645
    Traslada los principios de la ciberseguridad industrial al ámbito de las centrales nucleares. Define requisitos específicos para proteger los sistemas de Instrumentación y Control (I&C), integrando la ciberseguridad dentro del ciclo de vida de la instalación.
    Fuente oficial: IEC 62645

  • IEC 62859
    Aborda uno de los problemas más particulares del sector nuclear. Las medidas de ciberseguridad pueden entrar en conflicto con los requisitos de seguridad nuclear (nuclear safety). El estándar proporciona una metodología para identificar, evaluar y resolver estos conflictos desde la fase de diseño hasta la operación y el mantenimiento de la instalación.
    Fuente oficial: IEC 62859

Controles priorizados y buenas prácticas 

Frente a los marcos de gobierno, estas referencias aterrizan en medidas concretas. Es decir, qué implantar primero y cómo, con un enfoque práctico orientado a reducir el riesgo de forma rápida y medible.

  • CIS Controls v8

    Recopila un conjunto priorizado de salvaguardas de seguridad que ayudan a reducir las amenazas más frecuentes. Su enfoque práctico permite establecer hojas de ruta de implantación y mejorar rápidamente el nivel de protección de una organización.
    Fuente oficial: Center for Internet Security

  • Buenas prácticas para el sector energético de ENISA

    ENISA publica recomendaciones específicas para operadores energéticos sobre gestión del riesgo, protección de infraestructuras críticas, seguridad OT, cadena de suministro y respuesta ante incidentes. Sus publicaciones constituyen una referencia habitual dentro del ecosistema europeo.
    Fuente oficial: ENISA
     

Referencias específicas para la industrial nuclear

La industria nuclear añade una capa propia: la ciberseguridad debe convivir con los requisitos de seguridad física nuclear. Estas referencias tratan de recoger esa particularidad.

  • IAEA Nuclear Security Series No. 17. Computer Security at Nuclear Facilities
    Define los principios para establecer un programa integral de ciberseguridad en instalaciones nucleares. Describe los aspectos organizativos, técnicos y de gobernanza necesarios para proteger los activos digitales que pueden afectar a la seguridad nuclear.
    Fuente oficial: IAEA

  • IAEA NSS 42-G. Computer Security Techniques for Nuclear Facilities
    Complementa los principios anteriores de la IAEA mediante recomendaciones prácticas sobre arquitectura de seguridad, defensa en profundidad, segmentación, gestión de activos, monitorización y respuesta ante incidentes en instalaciones nucleares.
    Fuente oficial: IAEA
     

Referencias regulatorias

Por último, estas referencias no son recomendaciones sino obligaciones. Establecen requisitos de cumplimiento para determinados operadores o instalaciones, con mecanismos de supervisión y sanción propios.

  • NERC CIP (Critical Infrastructure Protection)
    Conjunto de estándares regulatorios obligatorios para determinados operadores del sistema eléctrico de Norteamérica. Define requisitos sobre gestión de activos críticos, control de accesos, monitorización, respuesta ante incidentes y recuperación, siendo uno de los marcos regulatorios más maduros para infraestructuras eléctricas.
    Fuente oficial: NERC

  • Reglamento Delegado (UE) 2024/1366
    Primer código de red sectorial de la Unión Europea con normas de ciberseguridad vinculantes para los flujos transfronterizos de electricidad. Completa el Reglamento (UE) 2019/943 estableciendo requisitos mínimos comunes de gestión de riesgo, planificación, supervisión, notificación y gestión de crisis, aplicables a las entidades de impacto alto y crítico del sistema eléctrico europeo.
    Fuente oficial: EUR-Lex

  • Regulación del Consejo de Seguridad Nuclear (CSN)
    El Consejo de Seguridad Nuclear establece los requisitos obligatorios aplicables a las instalaciones nucleares españolas mediante sus Instrucciones de Seguridad. Entre ellas destaca la IS-43, relativa a la notificación de sucesos de seguridad física y ciberseguridad. La regulación del CSN integra la ciberseguridad como un elemento esencial para garantizar la protección de las instalaciones nucleares frente a amenazas digitales.
    Fuente oficial: Consejo de Seguridad Nuclear
     

Conclusiones

No existe posiblemente una única referencia capaz de cubrir todas las necesidades de ciberseguridad de una organización del sector energético o nuclear. Cada una responde a un problema distinto. Unas ayudan a gobernar la seguridad, otras establecen requisitos técnicos para sistemas industriales, otras priorizan controles de protección y otras abordan las particularidades regulatorias o de seguridad nuclear.
Precisamente por ello, estas referencias no deben entenderse como alternativas, sino como elementos complementarios de una estrategia de ciberseguridad. En la práctica, una organización madura podría combinar ISO/IEC 27001 para la gobernanza, NIST CSF como marco de gestión del riesgo, IEC 62443 para proteger los entornos ICS/OT, las publicaciones de la IAEA para incorporar las particularidades del ámbito nuclear, y las obligaciones establecidas por reguladores como el CSN, NERC o el nuevo código de red europeo del Reglamento Delegado (UE) 2024/1366.
En definitiva, más importante que conocer cada estándar de forma aislada es comprender qué problema resuelve, a quién va dirigido y cómo encaja con el resto de referencias. Ese conocimiento permite construir programas de ciberseguridad más coherentes, facilitar el cumplimiento normativo y aumentar la resiliencia de unas infraestructuras cuya protección resulta esencial para la sociedad.

El ES-ISAC Energía se constituyó el 9 de julio de 2024 como colaboración público-privada impulsada por INCIBE, junto con asociaciones con alta representación del sector (AEE, APPA Renovables, Foro Nuclear, SEDIGAS, UNEF). Este contenido se enmarca dentro del servicio de información y contenidos relacionados con la ciberseguridad del sector, recogido en el Anexo II de los Términos de Referencia suscritos por las entidades del ES-ISAC Energía. 


Etiquetas

ES-ISAC Energía comparte la segunda edición de su Boletín Trimestral de Ciberseguridad

Publicado el 03/08/2026, por
INCIBE (INCIBE)
ES-ISAC ENERGÍA

El ES-ISAC Energía ha compartido con las entidades que lo conforman la segunda edición del Boletín Trimestral de Ciberseguridad, correspondiente al segundo trimestre de 2026. 
Tras la buena acogida de la primera edición, este nuevo número consolida el boletín como una publicación de referencia para el seguimiento periódico de la situación de ciberseguridad del sector Energía e Industria Nuclear.

UNA FOTOGRAFÍA TRIMESTRAL, AHORA CON UN RADAR DE ACTUALIDAD

Como en la edición anterior, el boletín reúne los indicadores y análisis habituales sobre la situación de ciberseguridad del sector durante el trimestre.
Esta segunda edición incorpora además una novedad: el Radar de Actualidad, un nuevo apartado que recoge de forma resumida informes, estudios y eventos relevantes del trimestre para el sector energético y los entornos industriales. Con esta sección, el boletín amplía su valor como herramienta de vigilancia, ofreciendo a las entidades una selección depurada de las publicaciones e hitos que conviene tener en el radar, más allá de los datos operativos.

IMPULSO A LA COLABORACIÓN EUROPEA

Durante el segundo trimestre de 2026, el ES-ISAC Energía también ha registrado avances significativos en dos de las iniciativas estratégicas contempladas en su hoja de ruta anual.
Por un lado, la participación en la Evaluación Coordinada de Riesgos a nivel de la Unión Europea ha tenido una excelente acogida entre las entidades miembros. Se ha constituido un grupo de 21 expertos del ES-ISAC Energía que está colaborando activamente en el ejercicio impulsado por el NIS Cooperation Group, en el marco del artículo 22 de la Directiva NIS 2 y coordinado por la Comisión Europea (DG CNECT) y ENISA. Durante este trimestre se ha completado con éxito la primera fase de recogida de información.
Asimismo, se ha incorporado un nuevo objetivo centrado en el NIS Cooperation Group Work Stream on Energy, con el fin de acercar a las entidades del ES-ISAC Energía los trabajos que se desarrollan en este foro europeo. Esta iniciativa permitirá dar mayor visibilidad a las líneas de actuación en curso y facilitar que las organizaciones interesadas puedan conocerlas, revisarlas y contribuir con sus aportaciones, reforzando así la participación del sector en la definición de futuras iniciativas y marcos de actuación.
 

Etiquetas