




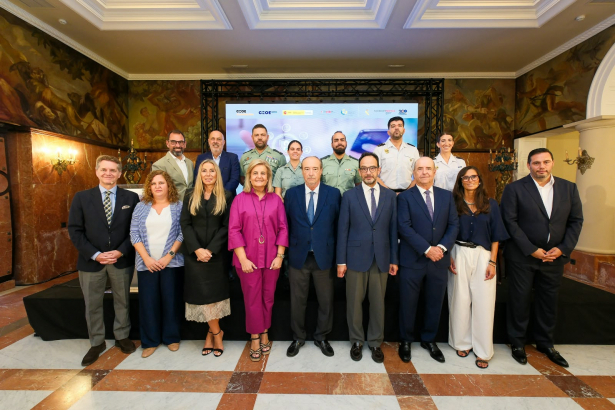
La jornada enmarcada en el proyecto nacional +Ciberseguridad, impulsado por INCIBE, Fundación CEOE; CEOE y la Confederación Canaria de Empresarios; con la colaboración de la Guardia Civil; la Policía Nacional y la Fundación Hermes reúne a instituciones, expertos y tejido empresarial para ofrecer pautas útiles de protección y respuesta ante una amenaza que afecta ya a compañías de todos los tamaños.
El factor humano sigue presente en buena parte de las brechas de seguridad, pero eso no convierte automáticamente al empleado en el eslabón débil. Una política de seguridad continúa siendo imprescindible, pero ya no basta con escribir unas normas y pedir a la plantilla que las recuerde. Los engaños son más creíbles, llegan por más canales y aprovechan las prisas del trabajo diario. El riesgo surge de la combinación entre engaños, credenciales, herramientas y procesos mal diseñados. Actualmente, el papel del factor humano en proteger una pyme significa facilitar las decisiones seguras, reforzar los accesos, comprobar las operaciones delicadas y convertir a cada persona en parte activa de la defensa.
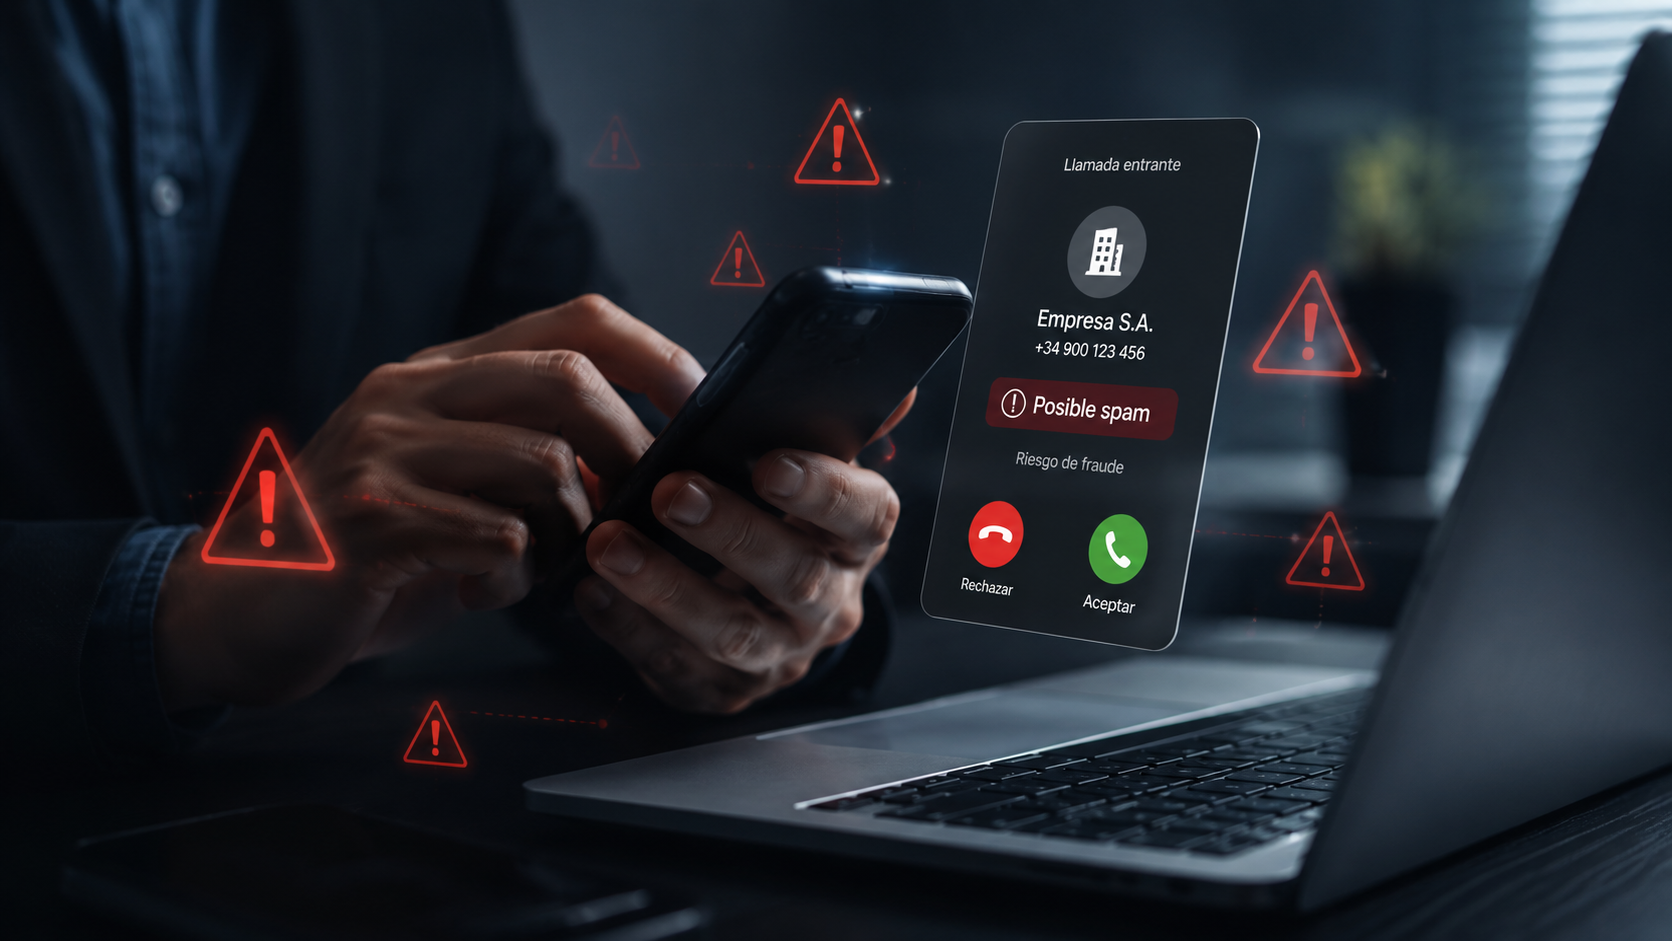
El spoofing telefónico o suplantación del identificador de llamada permite que una llamada muestre en pantalla un número distinto al real. El receptor cree que habla con una empresa, una entidad bancaria, un proveedor o incluso con un contacto interno. Y esa confianza inicial facilita el engaño.
Para una empresa el impacto puede ser serio. No solo se arriesga a una estafa económica. También puede perder credibilidad, sufrir quejas de clientes o ver cómo su número queda marcado como “posible spam” en los teléfonos de sus contactos.
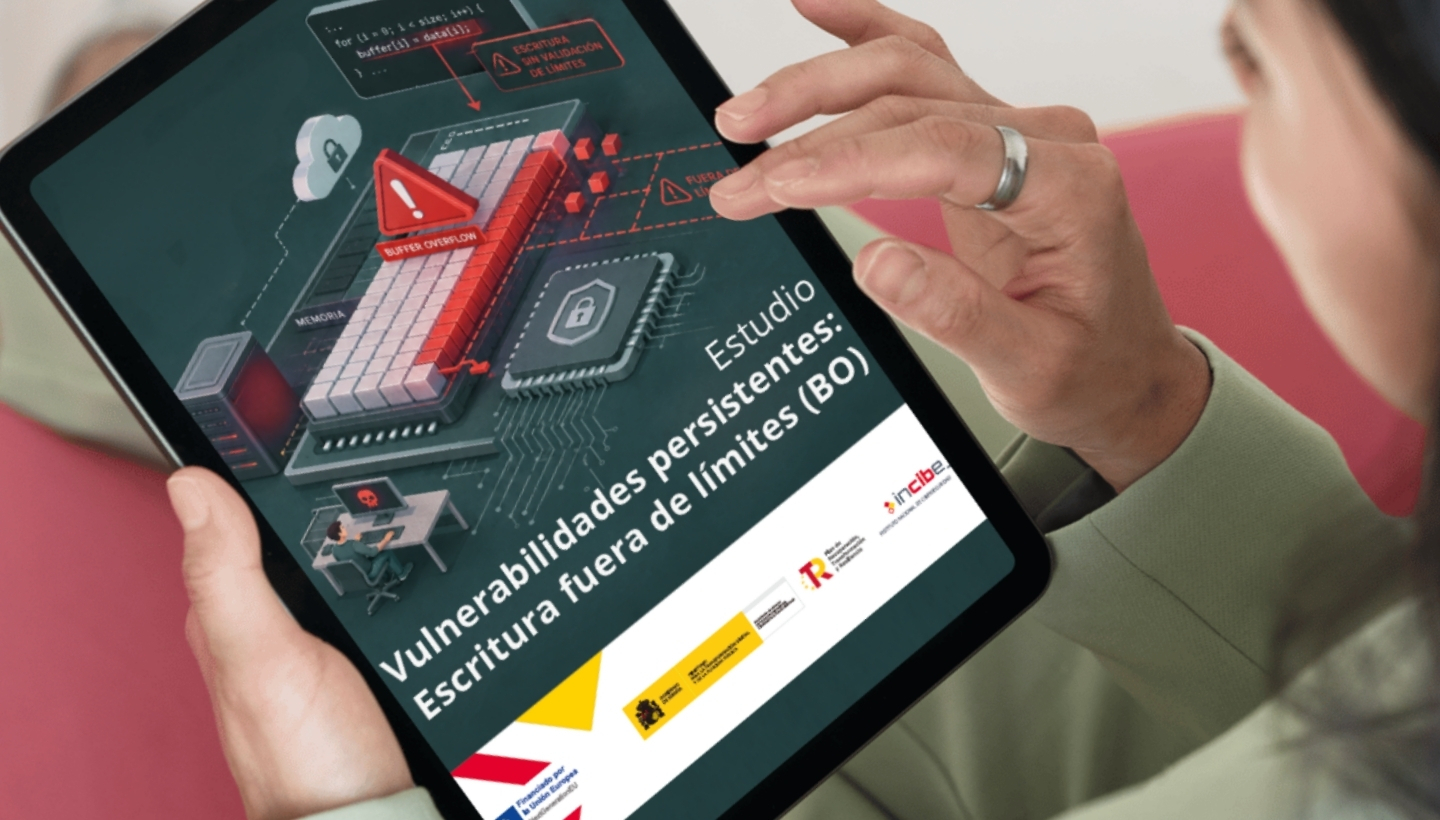
En el mundo de la seguridad informática, las vulnerabilidades de escritura fuera de límites (buffer overflow) representan una amenaza crítica que ha persistido a lo largo de las décadas. Este estudio establece las bases para comprender la magnitud del problema y sus causas principales, mientras explora algunas buenas prácticas que pueden representar soluciones rápidas para mitigar las vulnerabilidades de desbordamiento de buffer en las aplicaciones.
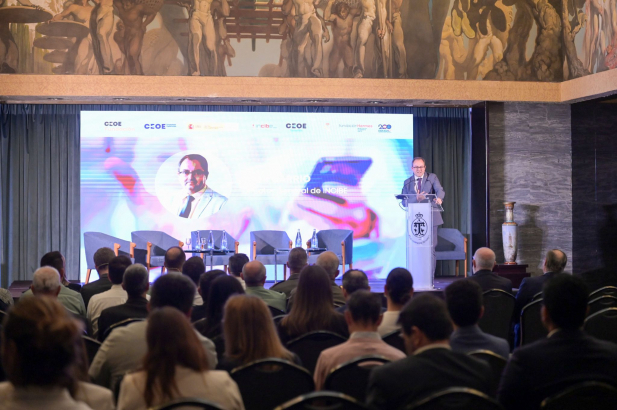
La jornada enmarcada en el proyecto nacional +Ciberseguridad, impulsado por INCIBE; Fundación CEOE; CEOE y CEOE Tenerife; con la colaboración de Guardia Civil; Policía Nacional y Fundación Hermes, reúne a expertos institucionales, Fuerzas y Cuerpos de Seguridad y compañías del ecosistema canario para trasladar claves prácticas de prevención y respuesta ante posibles ciberataques.
Las ciberamenazas y ciberataques pueden afectar gravemente a la continuidad del negocio, dañar la reputación empresarial y provocar grandes pérdidas económicas, así como enfrentarse a graves sanciones. No es preciso ser un experto en ciberseguridad para prevenir estos riesgos, pero sí estar concienciado de su existencia y establecer ciertas reglas básicas de seguridad. En INCIBE publicamos la 'Guía de supervisión de ciberseguridad para directivos no técnicos' con la que establecemos unas pautas prácticas de ciberseguridad fácil de seguir por empresarios y responsables de pequeñas y medianas empresas que no dispongan de un perfil técnico, a través de la protección de la información de la empresa y guiando al directivo a integrar la ciberseguridad como un pilar fundamental de la gestión diaria de su negocio.
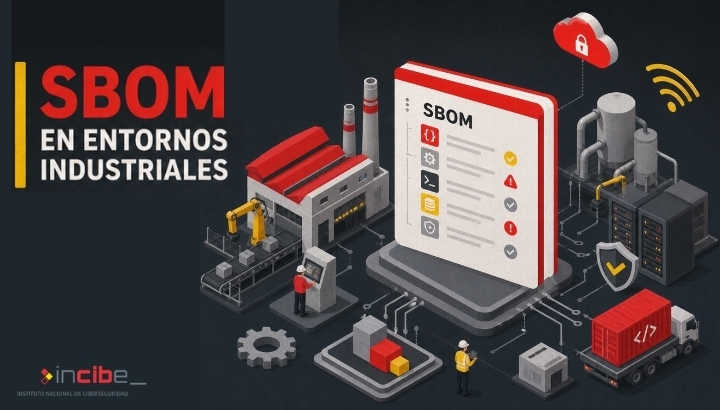
Los SBOM (Software Bill of Materials), son los listados de todos los elementos que compone un sistema, así como los detalles de cada uno de ellos. En la actualidad, los SBOM se han convertido en un elemento clave en la seguridad de los sistemas y la gestión de los riesgos de una cadena de suministro de software. Sin embargo, esta herramienta se encuentra aún en una temprana edad, y requiere de tiempo y desarrollo para conseguir una estandarización y usos concretos en cada campo. En este artículo, abordamos el uso de los SBOM en entornos industriales, los componentes que lo forman, así como las ventajas y desventajas de estos en la seguridad de la producción.
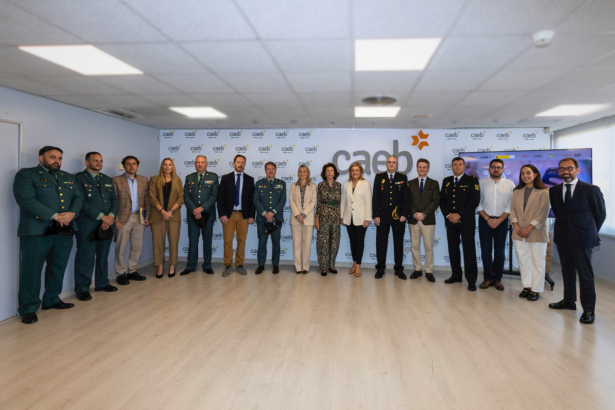
La sede de CAEB Empresarios, en Palma de Mallorca, ha acogido una nueva jornada del proyecto +Ciberseguridad, una iniciativa de alcance nacional orientada a fortalecer la cultura de la seguridad digital entre empresas y profesionales, con especial atención a pymes y autónomos.
El encuentro ha reunido a representantes institucionales, expertos en ciberseguridad, miembros de las Fuerzas y Cuerpos de Seguridad del Estado y profesionales del ámbito empresarial para analizar los retos actuales del entorno digital y compartir herramientas prácticas para la prevención y gestión de incidentes.
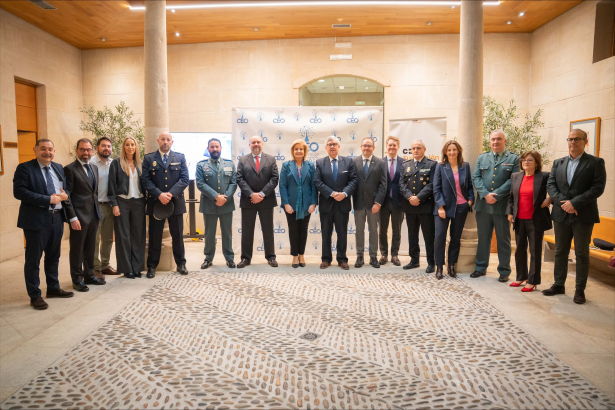
- El Instituto Nacional de Ciberseguridad (INCIBE), entidad dependiente del Ministerio para la Transformación Digital y de la Función Pública; Fundación CEOE; CEOE y la Confederación Empresarial de Ourense; con la colaboración de la Guardia Civil, la Policía Nacional y la Fundación Hermes, han celebrado en Ourense una nueva jornada del proyecto nacional +Ciberseguridad, una iniciativa que promueve la protección digital como pilar estratégico para el desarrollo empresarial.
- La sede de la Confederación Empresarial de Ourense reúne a expertos, instituciones y empresas para impulsar la cultura de la ciberseguridad como eje clave de competitividad y resiliencia empresarial +Ciberseguridad, una iniciativa que promueve la protección digital como pilar estratégico para el desarrollo empresarial.
La ciberseguridad en España crece en empleo, facturación y número de empresas, pero ese crecimiento trae nuevas exigencias. Este artículo aterriza en 10 ideas clave las conclusiones de la presentación del 'Estudio de la industria de la ciberseguridad en España 2025' realizado por INCIBE y CONETIC para que las empresas conozcan el mapa actual y qué deberían hacer para estar preparadas.