Evita los engaños en la red: actualiza tus soluciones antifraude
Las soluciones antifraude ayudan a proteger a empresas, empleados y clientes frente a los ataques basados en ingeniería social, suplantación de identidad y fraudes digitales. Aunque muchas de estas amenazas ya existían hace años, hoy se han vuelto más creíbles, multicanal y automatizadas.
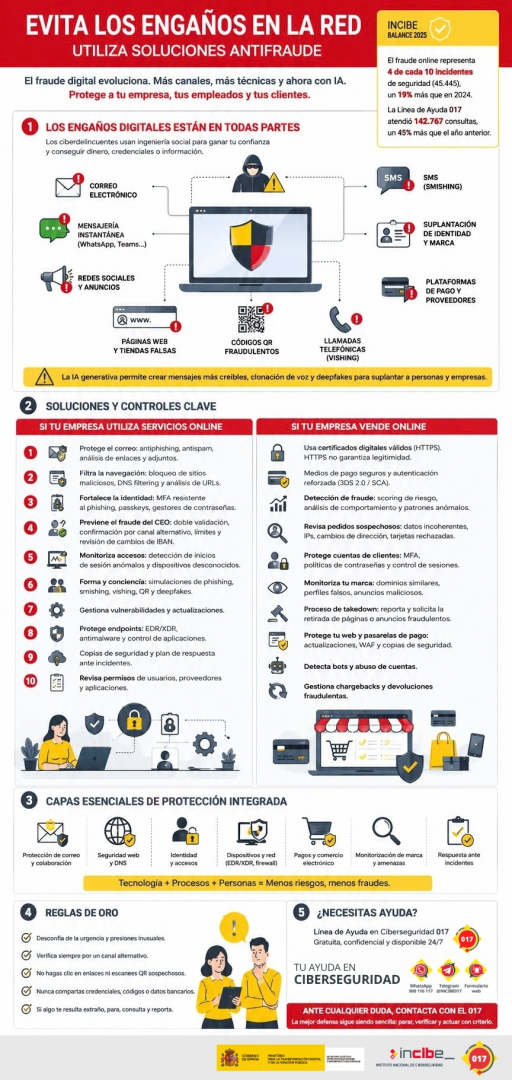
Según el Balance de Ciberseguridad 2025 de INCIBE, el fraude online representó 4 de cada 10 incidentes de seguridad, y el phishing siguió liderando esta lista.
La ingeniería social utiliza el engaño como vía principal para conseguir que una persona facilite información personal, credenciales de acceso, datos bancarios o realice una acción concreta, como ejecutar malware, aprobar una transferencia, cambiar una cuenta de pago o entregar información confidencial. Y es que el fraude online se basa en explotar la confianza de los usuarios y en la dificultad para diferenciar lo legítimo de lo fraudulento.
Hoy, además del correo electrónico y las páginas falsas, los ciberdelincuentes utilizan SMS, llamadas telefónicas, mensajería instantánea, redes sociales, anuncios, códigos QR, tiendas online fraudulentas y técnicas apoyadas en inteligencia artificial. Se identifican principalmente el phishing, el smishing y el vishing como técnicas orientadas a engañar a las personas para obtener información personal, contraseñas, tarjetas bancarias o pagos mediante correos, SMS o llamadas fraudulentas.
El fraude ya no llega solo por email
Durante años, muchas empresas asociaban el fraude digital al phishing por correo electrónico. Ese riesgo sigue siendo muy relevante, pero ya no es suficiente proteger únicamente el buzón.
Hoy una campaña fraudulenta puede empezar con un correo, continuar por WhatsApp o Teams, reforzarse con una llamada telefónica y terminar en una página web falsa, un formulario de credenciales o una pasarela de pago fraudulenta. También pueden aparecer códigos QR manipulados que redirigen a sitios maliciosos capaces de instalar malware o robar datos personales y financieros.
Por eso, las soluciones antifraude actuales deben contemplar distintos canales de entrada:
- correo electrónico;
- navegación web;
- SMS y mensajería instantánea;
- llamadas fraudulentas;
- códigos QR;
- redes sociales;
- dominios que imitan la marca;
- tiendas online falsas;
- accesos a aplicaciones corporativas;
- plataformas de pago;
- proveedores y terceros.
La IA ha cambiado la forma de engañar
La inteligencia artificial no ha creado la ingeniería social, pero sí ha aumentado su capacidad de engaño. Antes, muchas campañas fraudulentas podían detectarse por errores ortográficos, traducciones deficientes o mensajes poco creíbles. Hoy, los atacantes pueden generar textos convincentes, personalizados y adaptados al contexto de la empresa.
A esto se suma el uso de deepfakes, vídeos falsos manipulados con herramientas de inteligencia artificial que permiten intercambiar rostros y modificar la voz, con el objetivo de hacer creer que una persona ha dicho o hecho algo que nunca ocurrió.
En el contexto empresarial, esto puede traducirse en:
- suplantación de directivos;
- audios o vídeos falsos solicitando pagos urgentes;
- manipulación reputacional;
- fraudes contra clientes;
- campañas de desinformación;
- engaños dirigidos al área financiera, compras o recursos humanos.
Qué tipos de soluciones antifraude necesita hoy una empresa
Las soluciones antifraude siguen teniendo el mismo objetivo: reducir la probabilidad de que un engaño tenga éxito. La diferencia es que ahora deben actuar de forma más integrada.
1. Protección frente a phishing, smishing y vishing
Las herramientas de protección del correo electrónico siguen siendo imprescindibles, pero deben complementarse con controles para enlaces, adjuntos, dominios sospechosos, suplantación de remitentes y campañas dirigidas.
Además, conviene formar a la plantilla para identificar fraudes por SMS, mensajería instantánea y llamadas telefónicas.
En este contexto, en marzo de 2025 se aprobó una Orden Ministerial por la que se establecieron diversas medidas para combatir las estafas de suplantación de identidad a través de llamadas telefónicas y mensajes de texto fraudulentos, como son el bloqueo de las llamadas que utilizan números no atribuidos a ningún servicio, operador o cliente, la prohibición de numeración móvil para llamadas comerciales, o el bloqueo de llamadas internacionales que simulen origen nacional.
Desde el 15 de septiembre de 2026, además, para afrontar las estafas en las que se suplanta la identidad de empresas, marcas u organizaciones públicas a través de un SMS, los operadores telefónicos deben bloquear SMS, MMS y RSC que utilicen alias de marcas que no estén registrados en la CNMC o cuyo uso no esté autorizado. Y a partir del 17 de octubre de 2026, se establece el prefijo 400 para identificar las llamadas comerciales.
2. Filtrado de navegación y bloqueo de sitios fraudulentos
Las herramientas de filtrado web, filtrado DNS , reputación de URLs y análisis de dominios permiten bloquear o alertar ante el acceso a páginas fraudulentas, tiendas falsas y sitios diseñados para robar información o credenciales.
También es importante recordar que una web que utiliza HTTPS no siempre es una web legítima. El certificado cifra la conexión, pero no garantiza por sí solo que la empresa que hay detrás sea fiable.
3. Protección de identidad y accesos
Las contraseñas robustas siguen siendo necesarias, pero ya no son suficientes. Una estrategia antifraude actual debe incluir:
- autenticación multifactor;
- MFA resistente al phishing cuando sea posible;
- passkeys o llaves FIDO2;
- gestores de contraseñas;
- revisión de accesos privilegiados;
- alertas por inicios de sesión anómalos;
- control de sesiones y dispositivos.
El objetivo no es solo evitar que roben una contraseña, sino impedir que esa contraseña sea suficiente para entrar.
4. Protección frente al fraude del BEC y pagos fraudulentos
En las empresas, uno de los riesgos más importantes es el fraude BEC o fraude por correo corporativo comprometido. El atacante suplanta a un directivo, proveedor o persona de confianza para solicitar una transferencia, modificar un IBAN, adelantar un pago o enviar documentación sensible. En él los ciberdelincuentes imitan el tono, conocen proyectos reales de la empresa y meten prisa para evitar que se verifique la solicitud.
Hay distintos tipos de fraude BEC, según el rol suplantado y el eslabón de la organización al que atacan, siendo el más común y uno de los que mayor impacto económico genera el fraude del CEO, suplantando la identidad de un alto cargo a través de tecnología avanzada, como correos electrónicos casi idénticos, llamadas de voz clonada o incluso videollamadas falsas.
Para reducir este tipo de riesgos, no basta con tecnología. Hay que implantar procedimientos:
- doble validación para pagos;
- confirmación por canal alternativo;
- revisión manual de cambios de cuenta bancaria;
- límites de transferencia;
- separación de funciones;
- registro de aprobaciones;
- formación específica para administración, finanzas y dirección.
5. Protección de tiendas online y clientes
Si la empresa vende online, las soluciones antifraude deben ayudar a detectar compras sospechosas, abuso de cuentas, bots, tarjetas robadas, intentos de devolución fraudulenta y páginas que suplanten la marca.
En 2025 que se cerraron 4.600 dominios .es fraudulentos en colaboración con Red.es, principalmente tiendas fraudulentas. Por ello, en comercio electrónico conviene incorporar:
- medios de pago seguros;
- autenticación reforzada cuando proceda;
- scoring de riesgo;
- detección de patrones anómalos;
- revisión de pedidos sospechosos;
- protección frente a bots;
- monitorización de dominios similares;
- vigilancia de redes sociales y anuncios falsos;
- procesos de retirada de páginas fraudulentas.
6. Monitorización de marca y suplantaciones
El fraude no siempre ocurre dentro de los sistemas corporativos. A veces ocurre fuera: dominios que imitan a la empresa, perfiles falsos en redes sociales, anuncios maliciosos, tiendas clonadas o mensajes que usan el nombre de la marca para engañar a clientes.
Por eso, además de proteger la infraestructura interna, conviene monitorizar el uso no autorizado de la marca, registrar dominios estratégicos, detectar typosquatting y definir un procedimiento de actuación ante suplantaciones.
7. Protección frente a malware, ransomware y robo de información
El fraude digital no está aislado del resto de amenazas. Una campaña de phishing puede terminar en robo de credenciales, malware, ransomware o exfiltración de datos.
Las soluciones antifraude deben integrarse con otras capas de protección:
- soluciones de protección de dispositivos, como antivirus, EDR o XDR;
- copias de seguridad;
- gestión de vulnerabilidades;
- actualización de sistemas;
- cortafuegos;
- segmentación de red;
- monitorización y análisis de eventos;
- respuesta ante incidentes.
Cómo seleccionar una solución antifraude
Antes de contratar una solución, conviene responder a estas preguntas:
- ¿Necesito proteger a empleados, clientes, proveedores o una tienda online?
- ¿Qué canales debo cubrir: correo, web, SMS, llamadas, redes sociales, códigos QR, pagos?
- ¿La solución detecta suplantaciones de dominio y marca?
- ¿Incluye protección frente a phishing avanzado y ataques generados con IA?
- ¿Permite analizar enlaces, adjuntos y páginas sospechosas?
- ¿Puede integrarse con los sistemas de identidad, correo electrónico, endpoints, SIEM y otras herramientas de seguridad existentes?
- ¿Detecta comportamientos anómalos en usuarios, dispositivos o transacciones?
- ¿Permite bloquear usuarios, dispositivos o pedidos sospechosos?
- ¿Ayuda a detectar defacement o manipulación de la web?
- ¿Cómo se actualizan sus mecanismos de detección y con qué frecuencia?
- ¿Quién será responsable de su configuración, mantenimiento y revisión de las alertas?
- ¿El equipo necesita formación?
- ¿Existe un procedimiento interno para actuar cuando se detecte un fraude?
La mejor solución no será necesariamente la que más funcionalidades tenga, sino la que encaje con los riesgos reales, los recursos y los procesos de la empresa.
Conclusión
El antifraude ya no puede entenderse solo como una herramienta anti-spam o anti-phishing. Hoy debe formar parte de una estrategia más amplia de ciberseguridad, identidad, protección de marca, seguridad de pagos, formación y respuesta ante incidentes.
La clave es combinar tecnología, procesos y personas preparadas. Porque ante cualquier solicitud urgente, cambio de cuenta bancaria, mensaje inesperado o instrucción fuera de procedimiento, la mejor defensa sigue siendo sencilla: parar, verificar y actuar con criterio.
Y recuerda que ante cualquier duda o problema de seguridad digital puedes contactar con nosotros a través de la Línea de Ayuda en Ciberseguridad de INCIBE (017), los canales de mensajería instantánea de WhatsApp (900 116 117) y Telegram (@INCIBE017), o el formulario de contacto (seleccionando la opción de usuario de empresa o profesional) que encontrarás en nuestra web. Expertos en la materia resolverán cualquier conflicto online relacionado con el uso de la tecnología y los dispositivos conectados.