INCIBE-CERT

Contenido INCIBE-CERT

 
Instituto Nacional de ciberseguridad. Sección Incibe
Instituto Nacional de Ciberseguridad. Sección INCIBE-CERT

Técnicas de fuzzing sobre dispositivos industriales

Actualizado el 12/11/2026, por
INCIBE (INCIBE)
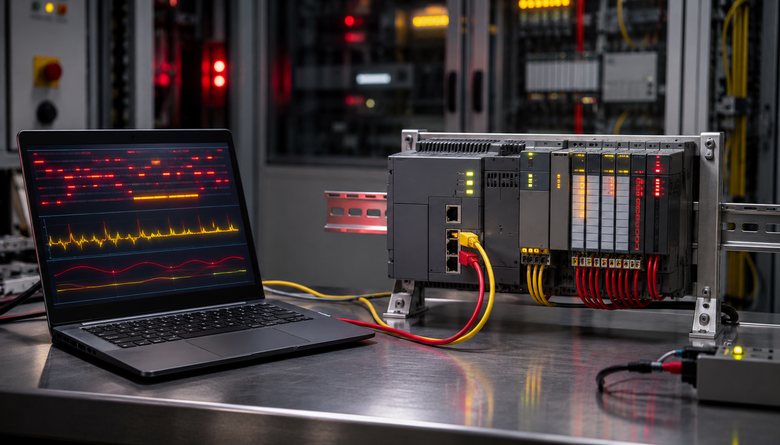
TÉCNICAS DE FUZZING SOBRE DISPOSITIVOS INDUSTRIALES - Imagen generada con IA
Las técnicas de fuzzing son un tipo de ataque que se lleva a cabo mediante el envío de paquetes de comunicación maliciosos. Las técnicas más habituales incluyen el envío de grandes cantidades de paquetes, paquetes generados aleatoriamente o paquetes mal formados. El objetivo de estos ataques suele ser interrumpir el servicio o funcionamiento de un equipo o provocar fallos en la memoria del equipo que permitan ganar acceso a este.En sistemas de control industrial estas tácticas todavía no se utilizan de manera habitual debido a que acarrean grandes riesgos para un sistema en producción donde un fallo de servicio puede ocasionar graves daños.Sin embargo, pueden representar una herramienta esencial para detectar, no solo vulnerabilidades en interfaces de comunicación, si no vulnerabilidades en la lógica de control, a nivel de control industrial. La acción determinista es un elemento clave para la seguridad de un SCI y sus usuarios y el uso de técnicas de fuzzing pueden ayudar a poner en relieve fallos de seguridad desconocidos que pueden ser explotados por los atacantes.

Seguridad en arquitectura de microservicios

Publicado el 23/10/2026, por
INCIBE (INCIBE)
Seguridad en arquitectura de microservicios - Imagen creada con IA
La seguridad en arquitecturas de microservicios es un desafío debido a la naturaleza distribuida y altamente modular de estos sistemas. Cada servicio funciona como una unidad independiente, lo que aumenta el número de puntos potenciales de ataque y la complejidad de aplicar controles de seguridad consistentes. Proteger una arquitectura de microservicios implica garantizar la autenticación, la autorización, la propagación de identidades, la seguridad en la comunicación, y la protección de datos sensibles, tanto en tránsito como en reposo.

Phishing a huéspedes con datos reales de reservas: cómo se produce y cómo evitarlo

Actualizado el 15/10/2026, por
INCIBE (INCIBE)
Phishing a huéspedes con datos reales de reservas
Durante 2026 se han incrementado los mensajes fraudulentos a clientes de alojamientos turísticos, en los que los ciberdelincuentes utilizan datos reales de las reservas para solicitar los datos de la tarjeta bancaria. Se ha analizado la información pública sobre incidentes recientes relacionados con el proceso de reservas, y se han recogido las medidas que pueden adoptar los alojamientos y los proveedores tecnológicos del sector en un informe cuyo enlace figura al final del artículo. 

Vulnerabilidades

Información en castellano sobre las últimas vulnerabilidades documentadas y conocidas.

Guías y estudios

Contenido práctico y teórico avanzado sobre ciberseguridad para técnicos.

Servicio para operadores

Conjunto de servicios que ofrecemos para operadores estratégicos.