





¿Qué hace un experto en ciberinteligencia y cómo se anticipa a los ciberataques?
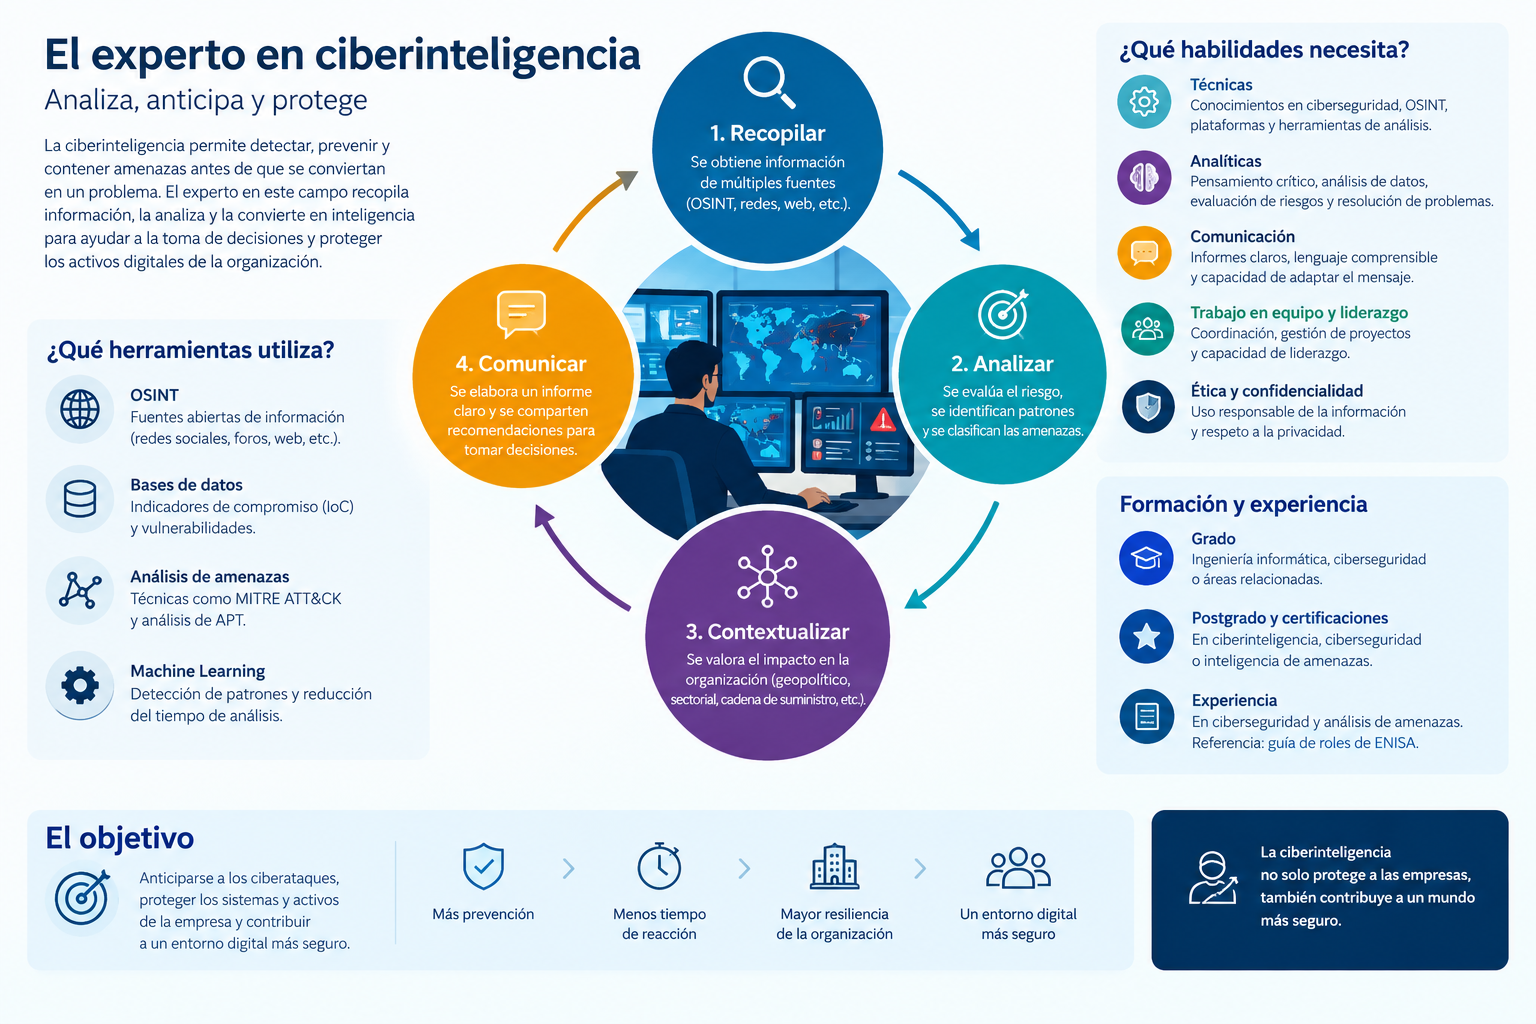
En un entorno digital en constante evolución, conocer las amenazas antes de que se materialicen puede marcar la diferencia en la seguridad de una organización. Para ello, la ciberinteligencia permite analizar información sobre los ciberdelincuentes, comprender sus métodos y anticipar posibles riesgos. Detrás de esta labor se encuentran los especialistas en ciberinteligencia, profesionales que transforman datos e información en conocimiento útil para tomar decisiones y reforzar la ciberseguridad.
Pero ¿cómo trabajan estos expertos? ¿Qué técnicas utilizan para identificar amenazas y qué habilidades necesitan para desarrollar esta profesión? Descubre cómo funciona la ciberinteligencia y qué formación puede ayudarte a orientar tu carrera hacia este ámbito.
¿Qué es la ciberinteligencia y para qué sirve?
La ciberinteligencia, también conocida como Cyber Threat Intelligence (CTI) cuando se refiere específicamente a la inteligencia de amenazas, es el proceso de recopilar, procesar, analizar y contextualizar información sobre posibles amenazas digitales para generar conocimiento que permita tomar decisiones de seguridad fundamentadas.
Su objetivo no consiste únicamente en detectar ataques, sino también en comprender quién puede estar detrás de ellos, cuáles son sus motivaciones, qué técnicas utiliza y qué organizaciones o sistemas podrían convertirse en sus objetivos.
Esta información ayuda a las empresas y otras organizaciones a identificar riesgos, establecer prioridades y adaptar sus medidas de protección a un panorama de amenazas que cambia continuamente.
Por ejemplo, si una empresa detecta que un grupo de ciberdelincuentes está dirigiendo campañas de phishing contra organizaciones de su sector, el equipo de ciberinteligencia puede investigar las características de esas campañas, identificar posibles indicadores relacionados y valorar si la actividad supone un riesgo para la organización. Con esa información, los responsables de seguridad podrán reforzar las medidas preventivas y preparar una respuesta adecuada.
La ciberinteligencia contribuye así a pasar de una estrategia centrada exclusivamente en reaccionar ante los incidentes a otra que también tiene en cuenta la anticipación y la preparación.
¿Cómo trabaja un experto en ciberinteligencia?
El especialista en ciberinteligencia, conocido internacionalmente como Cyber Threat Intelligence Specialist, analiza información procedente de distintas fuentes para identificar patrones, evaluar amenazas y elaborar informes útiles para los equipos de seguridad y los responsables de la toma de decisiones.
Según el Marco Europeo de Competencias en Ciberseguridad de ENISA, este perfil profesional participa en el ciclo de inteligencia de amenazas, desde la recopilación y el análisis de información hasta la elaboración y difusión de inteligencia útil.
Su trabajo puede organizarse en varias etapas.
Recopilación de información y uso de OSINT
El primer paso consiste en obtener información relevante sobre las amenazas que pueden afectar a una organización. Para ello, se utilizan fuentes internas y externas, como informes de incidentes, bases de datos de amenazas, publicaciones especializadas, repositorios de vulnerabilidades y fuentes abiertas disponibles en Internet.
Una de las metodologías empleadas es OSINT (Open Source Intelligence), que consiste en recopilar y analizar información procedente de fuentes abiertas para obtener conocimiento útil sobre una situación o amenaza.
Por ejemplo, un especialista puede investigar la aparición de dominios que imitan la identidad digital de una empresa, analizar publicaciones relacionadas con posibles campañas fraudulentas o consultar informes sobre actividades maliciosas dirigidas contra su sector.
No se trata de acumular datos sin criterio. Es necesario comprobar su fiabilidad, contrastar las fuentes y determinar si la información recopilada resulta relevante para la organización. Además, la investigación debe respetar la normativa aplicable y los principios de privacidad y uso legítimo de la información.
Análisis y contextualización de las amenazas
Una vez recopilada la información, el especialista debe interpretarla y establecer relaciones entre los datos disponibles.
En esta fase se valoran aspectos como la credibilidad de la información, las capacidades del posible atacante, sus objetivos, las técnicas utilizadas y la exposición de la organización ante una amenaza determinada.
También, se analiza la probabilidad de que se produzca un incidente y el impacto que podría tener. Esta evaluación permite priorizar las amenazas según su relevancia, en lugar de tratar todas las alertas como si tuvieran la misma importancia.
Para ello, es fundamental conocer el contexto de la organización: sus activos críticos, el sector en el que opera, sus proveedores y las posibles consecuencias de una interrupción de sus servicios.
El resultado es una visión más precisa de los riesgos que requieren atención y de las medidas que conviene valorar.
Identificación de tácticas, técnicas y procedimientos de los atacantes
Comprender cómo actúan los ciberdelincuentes es esencial para anticiparse a sus movimientos. Por eso, los especialistas estudian sus tácticas, técnicas y procedimientos, conocidos como TTP (Tactics, Techniques and Procedures).
Las tácticas describen los objetivos que persigue un atacante; las técnicas explican cómo intenta alcanzarlos, y los procedimientos representan las formas concretas en las que puede ejecutar esas técnicas.
Para organizar y estudiar este comportamiento, una referencia ampliamente utilizada es MITRE ATT&CK, una base de conocimiento que clasifica tácticas y técnicas de los adversarios a partir de observaciones del mundo real.
Este marco permite relacionar la actividad detectada con comportamientos conocidos y ayuda a identificar posibles oportunidades de detección o mejora de las defensas.
Por ejemplo, si una investigación identifica patrones asociados al robo de credenciales, el equipo de seguridad puede revisar los controles de autenticación, evaluar la cobertura de sus mecanismos de detección y determinar qué medidas preventivas necesitan reforzarse.
Análisis de indicadores de compromiso (IoC)
Los indicadores de compromiso, conocidos como IoC (Indicators of Compromise), son evidencias técnicas que pueden ayudar a identificar una posible actividad maliciosa en un sistema o una red.
Entre los ejemplos más habituales se encuentran las direcciones IP asociadas a infraestructuras maliciosas, los dominios utilizados en campañas fraudulentas, los hashes de archivos sospechosos y determinados artefactos observados durante una investigación.
El análisis de estos indicadores permite contrastar la información disponible con los registros y las herramientas de seguridad de una organización para comprobar si existen señales compatibles con una amenaza conocida.
Sin embargo, los IoC no siempre son suficientes para identificar un ataque. Pueden cambiar con rapidez, compartirse entre distintas actividades o perder relevancia con el tiempo. Por ello, deben interpretarse junto con el contexto, las técnicas empleadas por el atacante y otras evidencias disponibles.
De esta manera, el especialista contribuye a mejorar la detección de amenazas y proporciona información relevante para las tareas de investigación y respuesta a incidentes.
Evaluación del contexto y de los riesgos emergentes
Las amenazas digitales no surgen de forma aislada. Su evolución puede estar relacionada con acontecimientos geopolíticos, cambios tecnológicos, conflictos internacionales, modificaciones regulatorias o alteraciones en las relaciones entre organizaciones.
Por este motivo, el especialista en ciberinteligencia también analiza factores externos que podrían modificar el panorama de riesgos.
En una empresa industrial, por ejemplo, una amenaza dirigida contra un proveedor de software o un suministrador con acceso a sistemas críticos podría afectar indirectamente a la organización. El análisis de la cadena de suministro ayuda a identificar estas dependencias y a valorar sus posibles consecuencias para la continuidad del negocio.
Esta perspectiva resulta especialmente importante para las organizaciones que dependen de terceros, operan en varios países o gestionan infraestructuras esenciales.
Elaboración de informes y apoyo a la toma de decisiones
La información recopilada y analizada debe convertirse en inteligencia útil. Para ello, el especialista elabora informes que explican qué se sabe sobre una amenaza, qué evidencias respaldan las conclusiones, cómo puede afectar a la organización y qué medidas conviene considerar.
Estos informes pueden dirigirse a perfiles técnicos, como los equipos de detección y respuesta, o a responsables de negocio que necesitan comprender el riesgo sin entrar en todos los detalles técnicos.
La comunicación es fundamental: un análisis técnicamente correcto pierde valor si no permite entender qué está ocurriendo y qué decisiones deben tomarse.
A partir de sus conclusiones, el especialista puede recomendar medidas como reforzar determinados controles, revisar reglas de detección, mejorar la monitorización o investigar activos expuestos. La aplicación de estas medidas corresponde a los equipos responsables, según la estructura y los procedimientos de cada organización.
Además, la inteligencia debe actualizarse a medida que aparecen nuevas evidencias. La ciberinteligencia es un proceso continuo, no una investigación que termina con la entrega de un informe.
¿Cómo se anticipa a los ciberataques?
Anticiparse a una amenaza no significa predecir con certeza cuándo se producirá un ataque. Significa utilizar la información disponible para identificar riesgos, reconocer señales relevantes y preparar a la organización antes de que se materialice un incidente.
Para ello, los especialistas combinan distintas técnicas y fuentes de información.
- Análisis de amenazas pasadas. El estudio de incidentes anteriores permite identificar patrones, técnicas recurrentes y posibles objetivos. Esta información puede ayudar a valorar qué amenazas son más relevantes para una organización.
Seguimiento de campañas y actores de amenazas. Analizar las actividades conocidas de determinados grupos permite comprender sus motivaciones, capacidades y métodos. No obstante, las atribuciones deben realizarse con cautela y basarse en evidencias suficientes. - Correlación de información. Relacionar datos de diferentes fuentes puede revelar conexiones que no resultarían evidentes al analizar cada elemento por separado. La correlación permite construir una imagen más completa de una amenaza.
- Intercambio de inteligencia. La colaboración entre organizaciones y comunidades de ciberseguridad facilita compartir información sobre campañas, indicadores y técnicas detectadas. Este intercambio puede mejorar la capacidad de identificar amenazas que afectan a distintos sectores.
- Automatización y aprendizaje automático. Algunas herramientas permiten procesar grandes volúmenes de datos, agrupar eventos relacionados y detectar patrones o anomalías. Estas tecnologías pueden acelerar determinadas tareas, aunque sus resultados dependen de la calidad de los datos, del diseño del sistema y de la supervisión especializada.
La combinación de estos recursos permite construir escenarios de riesgo y preparar medidas preventivas. Aun así, los resultados deben interpretarse teniendo en cuenta las limitaciones de la información y la posibilidad de que los atacantes cambien sus métodos.
En definitiva, la anticipación se basa en analizar evidencias, comprender el contexto y convertir el conocimiento obtenido en decisiones concretas de seguridad.
¿Qué habilidades necesita un experto en ciberinteligencia?
El trabajo en ciberinteligencia requiere combinar conocimientos técnicos con capacidad analítica, comunicación y criterio profesional. No basta con conocer herramientas: es necesario interpretar sus resultados y comprender qué implicaciones tienen para una organización.
Conocimientos técnicos
Entre las competencias técnicas más relevantes se encuentran:
- Fundamentos de ciberseguridad, redes, sistemas operativos y tecnologías de la información.
- Conocimiento de amenazas, vulnerabilidades, técnicas de ataque y medidas de protección.
- Capacidad para recopilar, validar, analizar y correlacionar información procedente de distintas fuentes.
- Manejo de metodologías OSINT y conocimiento de herramientas de análisis de amenazas.
- Familiaridad con los indicadores de compromiso, los informes de inteligencia y marcos de referencia como MITRE ATT&CK.
- Conocimientos de automatización y programación, por ejemplo, para procesar información o agilizar tareas repetitivas, según las necesidades del puesto.
La profundidad requerida en cada área depende de las funciones y del nivel de especialización del profesional.
Pensamiento crítico y capacidad analítica
El especialista debe evaluar la fiabilidad de las fuentes, distinguir hechos de hipótesis y reconocer las limitaciones de la información disponible.
También, necesita relacionar datos aparentemente inconexos, identificar patrones y valorar diferentes escenarios sin extraer conclusiones precipitadas.
El pensamiento crítico es especialmente importante cuando existen evidencias incompletas o contradictorias, una situación habitual en el análisis de amenazas.
Comunicación y elaboración de informes
Los resultados de una investigación deben presentarse de forma clara, estructurada y adaptada al destinatario.
Por ello, es necesario saber redactar informes técnicos, explicar el impacto de una amenaza y formular recomendaciones comprensibles tanto para los equipos especializados como para los responsables de negocio.
La capacidad de sintetizar información compleja y comunicar las conclusiones con precisión es una competencia esencial en esta profesión.
Trabajo en equipo y ética profesional
La ciberinteligencia exige colaboración con otros perfiles, como analistas de seguridad, responsables de gestión de riesgos, equipos de respuesta a incidentes y responsables de tecnología.
Además, la investigación debe realizarse con responsabilidad, respetando la confidencialidad, la privacidad, las condiciones de uso de las fuentes y la normativa aplicable. La protección de la información y la comunicación responsable de los hallazgos forman parte del trabajo profesional.
¿Qué formación se necesita para trabajar en ciberinteligencia?
No existe un único itinerario formativo válido para todos los puestos de ciberinteligencia. Los requisitos dependen de la organización, la responsabilidad del puesto y el nivel de especialización técnica.
Una titulación universitaria en Ingeniería Informática, Telecomunicaciones, Ciberseguridad u otras disciplinas relacionadas puede proporcionar una base sólida. También, existen vías de acceso mediante formación técnica especializada y experiencia práctica en áreas vinculadas con la seguridad de la información.
La formación complementaria en inteligencia de amenazas, análisis de datos, OSINT, investigación digital o gestión de riesgos puede ayudar a desarrollar competencias específicas.
Las certificaciones profesionales también pueden servir para acreditar conocimientos en determinadas áreas. Antes de elegir una, conviene comprobar que se ajusta al perfil al que se quiere acceder y a las competencias que exige el puesto.
Además de la formación reglada, desarrollar proyectos prácticos puede ser una forma útil de consolidar conocimientos. Por ejemplo, se puede elaborar un informe sobre una campaña de phishing documentada públicamente, analizar un conjunto de indicadores de compromiso o estudiar técnicas de ataque utilizando marcos de referencia reconocidos. Estas actividades deben realizarse con información y entornos adecuados, respetando siempre la legalidad.
Para conocer las competencias asociadas a esta profesión, resulta útil consultar el Marco Europeo de Competencias en Ciberseguridad (ECSF) de ENISA. Este marco describe distintos perfiles profesionales, entre ellos el especialista en inteligencia de amenazas, e identifica sus principales tareas, conocimientos y competencias.
También, es recomendable revisar periódicamente los requisitos de las ofertas de empleo relacionadas con la ciberinteligencia. Compararlos con los conocimientos propios permite detectar carencias y establecer un itinerario de aprendizaje realista.
La ciberinteligencia, una especialidad clave para anticiparse a las amenazas
La ciberinteligencia permite comprender mejor el panorama de amenazas y transformar información dispersa en conocimiento útil para proteger a las organizaciones. A través del análisis de fuentes, el estudio de las técnicas de los atacantes y la elaboración de informes, sus especialistas contribuyen a identificar riesgos y orientar las decisiones de seguridad.
Para desarrollar esta labor se necesitan conocimientos técnicos, pensamiento crítico, capacidad de comunicación y aprendizaje continuo. También es fundamental comprender que anticiparse a las amenazas no consiste en predecir el futuro con certeza, sino en utilizar las evidencias disponibles para prepararse mejor ante posibles escenarios.
Si te interesa desarrollar tu carrera en ciberseguridad, conocer los distintos perfiles profesionales y las competencias asociadas a cada uno puede ayudarte a identificar el camino que mejor se adapta a tus intereses.
¿Quieres seguir aprendiendo sobre ciberseguridad y sus salidas profesionales? Consulta los catálogos de formación en ciberseguridad de INCIBE y explora las opciones formativas disponibles para avanzar en tu desarrollo profesional.
- Contenido realizado en el marco de los fondos del Plan de Recuperación, Transformación y Resiliencia del Gobierno de España, financiado por la Unión Europea (Next Generation EU).





