





Phishing a huéspedes con datos reales de reservas: cómo se produce y cómo evitarlo

Durante 2026 se han incrementado los mensajes fraudulentos a clientes de alojamientos turísticos, en los que los ciberdelincuentes utilizan datos reales de las reservas para solicitar los datos de la tarjeta bancaria. Se ha analizado la información pública sobre incidentes recientes relacionados con el proceso de reservas, y se han recogido las medidas que pueden adoptar los alojamientos y los proveedores tecnológicos del sector en un informe cuyo enlace figura al final del artículo.
Cómo funciona el fraude
Los datos de una reserva solo los conocen el cliente y los sistemas que han intervenido en ella. Si aparecen en un mensaje fraudulento es porque alguno de esos sistemas ha sufrido un incidente de seguridad: el propio alojamiento, la agencia en la que se hizo la reserva o alguno de los proveedores tecnológicos que los conectan.
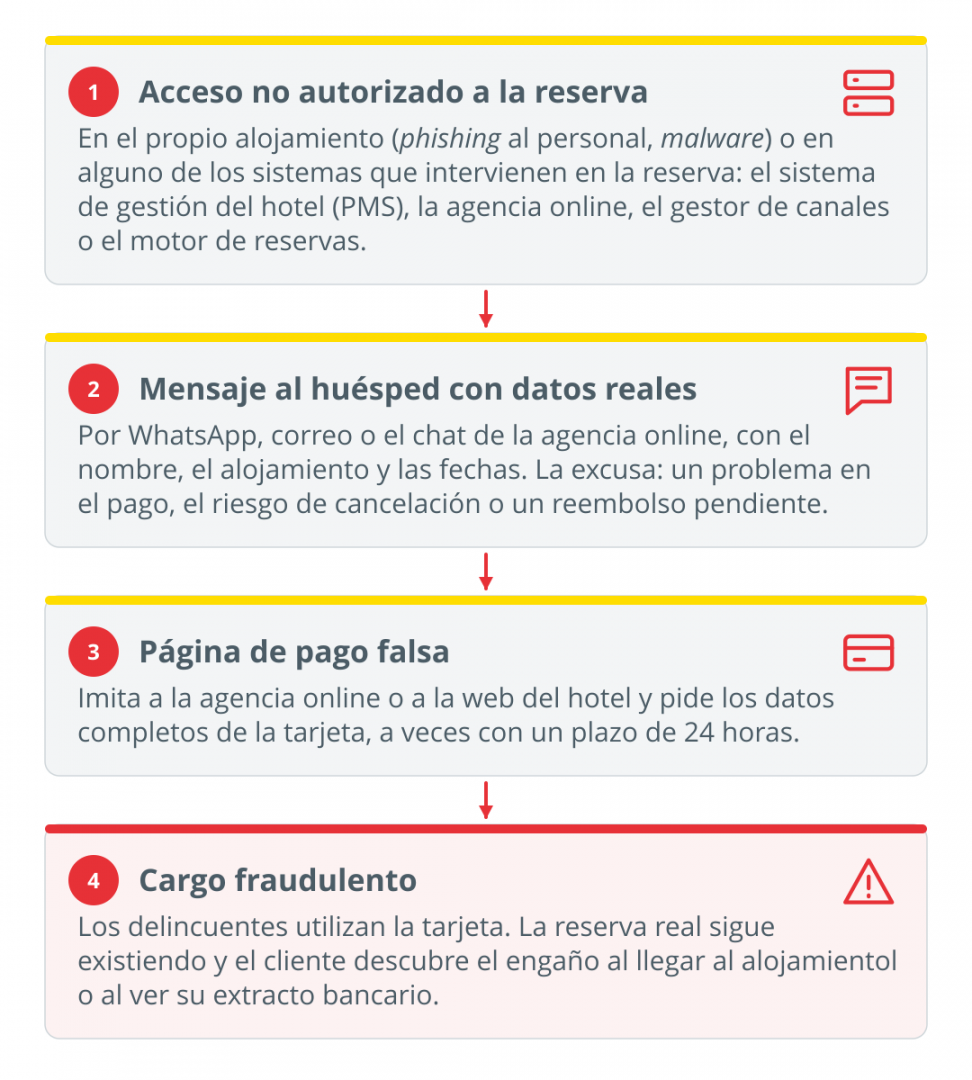
Tras obtener los datos de las reservas, los ciberdelincuentes envían al huésped un mensaje con un enlace que conduce a una página de pago falsa que imita a la agencia de reservas o al alojamiento y pide los datos completos de la tarjeta, a veces con un plazo de 24 horas.
INCIBE-CERT ha tenido constancia de varias campañas de este tipo en España y en el resto de Europa, y en julio de 2026 publicó un aviso para la ciudadanía. La Agencia Española de Protección de Datos (AEPD) señaló en sus informes de mayo y julio que las brechas en establecimientos hoteleros y en proveedores de software de reservas habían contribuido al aumento de las notificaciones de brechas de datos personales, y advirtió del uso de los datos sustraídos para reclamar pagos fraudulentos a los clientes.
Qué sistemas intervienen en una reserva
Una reserva no sigue un flujo lineal. Según el canal de venta, pasa por distintos sistemas, que a menudo pertenecen a proveedores externos y dan servicio a muchos alojamientos a la vez:
- Motor de reservas: permite reservar en la web del alojamiento y concentra la venta directa de todos los establecimientos que usan el mismo proveedor.
- Agencia de viajes online (OTA, Online Travel Agency): almacena los datos de cada reserva. El alojamiento las gestiona desde una extranet con usuario y contraseña; quien obtiene esas credenciales puede consultar las reservas y escribir a los huéspedes desde la mensajería de la agencia.
- Gestor de canales (channel manager): sincroniza tarifas y disponibilidad y transporta las reservas entre las agencias y el sistema del hotel. Suele guardar las credenciales de cada canal y una copia de cada reserva.
- Sistema central de reservas (CRS, Central Reservation System) y sistema de distribución global (GDS, Global Distribution System): el primero centraliza las reservas de una cadena o de varios establecimientos; el segundo conecta a las agencias de viajes y a las empresas con alojamientos y transportes.
- Sistema de gestión del alojamiento (PMS, Property Management System): registra todas las reservas, llegaran por donde llegaran, con los datos del huésped, los importes y los medios de pago. En España puede almacenar también los datos del registro obligatorio de viajeros, que deben conservarse tres años. Se conecta mediante interfaces de programación (API) con el gestor de canales, el motor de reservas, la pasarela de pago o las cerraduras electrónicas.
- Aplicaciones conectadas: check-in online y registro de viajeros, gestión de clientes (CRM), gestión de ingresos o analítica, que reciben del PMS copias parciales de los datos.
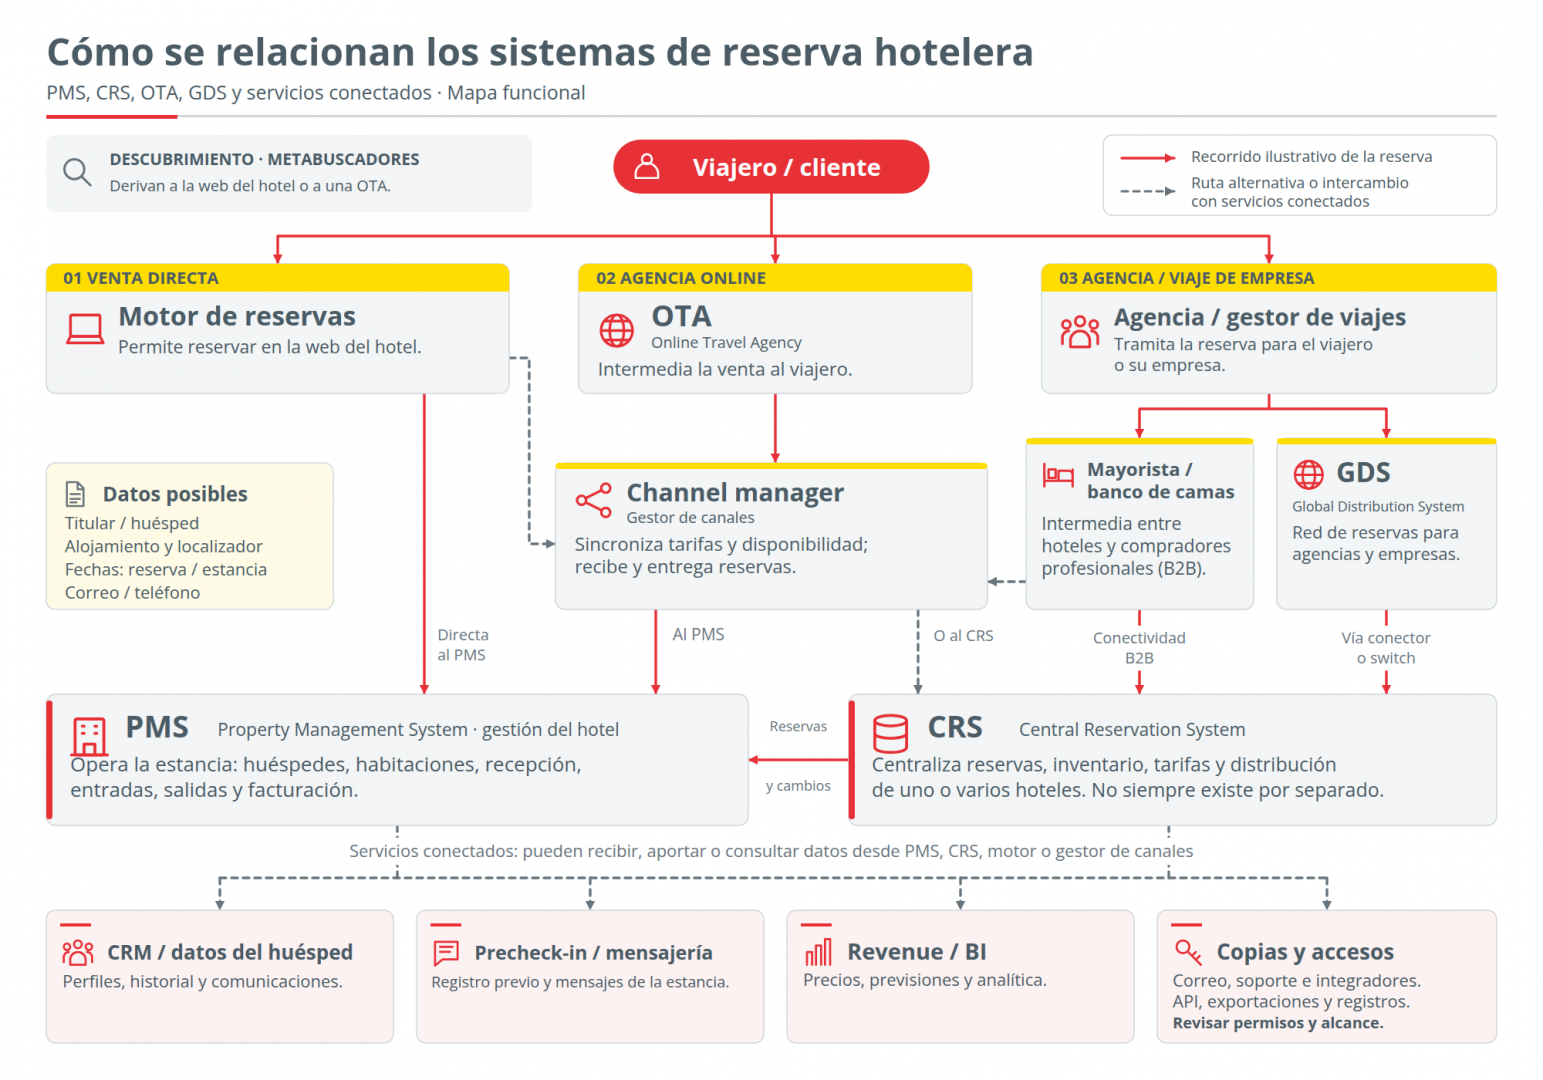
Las cajas del esquema representan funciones, no empresas: un mismo proveedor puede cubrir varias. Como buena parte de estos sistemas son servicios en la nube compartidos, un incidente en un proveedor puede afectar a muchos establecimientos aunque sus propios sistemas no hayan sido atacados.
Medidas para los alojamientos
Un alojamiento puede reducir el riesgo con medidas a su alcance, incluso en los establecimientos más pequeños. A continuación, se recogen las principales.
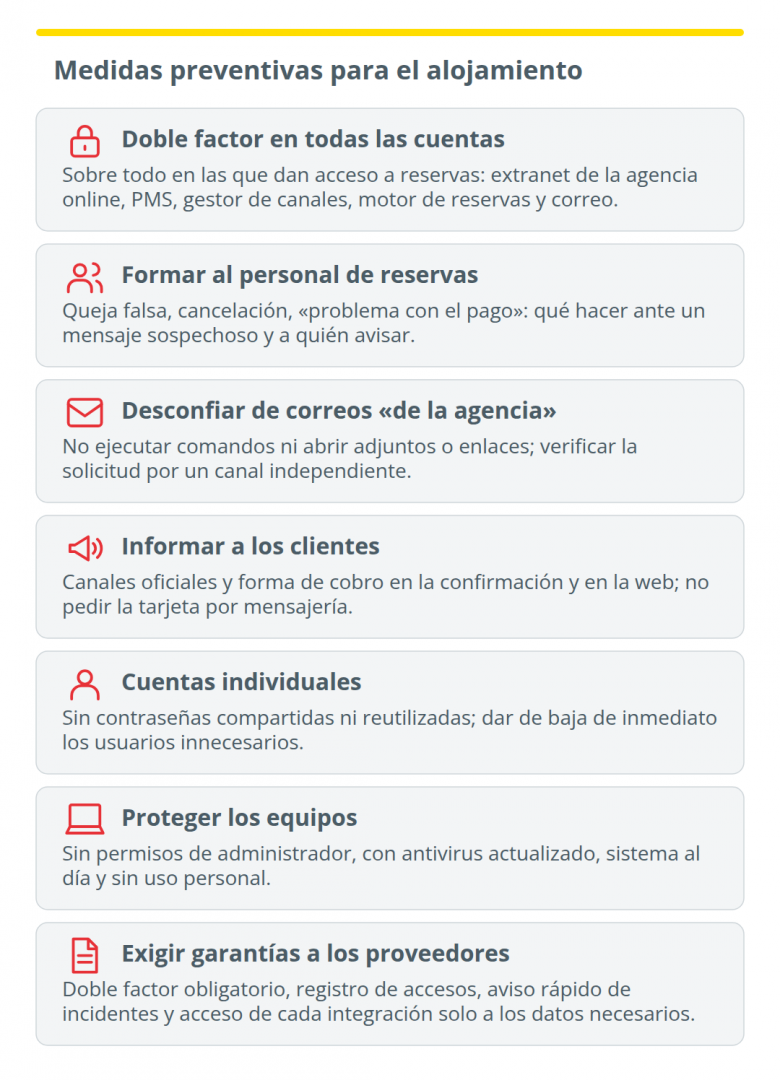
Si se detecta un compromiso, se recomienda contener y mitigar el incidente: desde un equipo fiable, cambiar las contraseñas de las plataformas de reservas y del correo, cerrar las sesiones abiertas, activar el doble factor y revisar usuarios, plantillas de mensajes y cuenta bancaria de cobro.
También se recomienda avisar a los clientes cuyas reservas hayan podido quedar expuestas, incluidas las de estancias pasadas, así como notificar el incidente a INCIBE-CERT a través de su servicio de respuesta a incidentes, con las fechas, los sistemas y cuentas afectados, los mensajes recibidos por los clientes y las medidas adoptadas.
Si se han visto afectados datos personales, el alojamiento debe valorar el riesgo para las personas y, en su caso, notificar la brecha a la AEPD en 72 horas, conforme al artículo 33 del Reglamento General de Protección de Datos (RGPD), y comunicarla a los afectados si el riesgo es alto (artículo 34). También se recomienda denunciar los hechos ante la Policía Nacional o la Guardia Civil y facilitar el número de referencia a los clientes estafados.
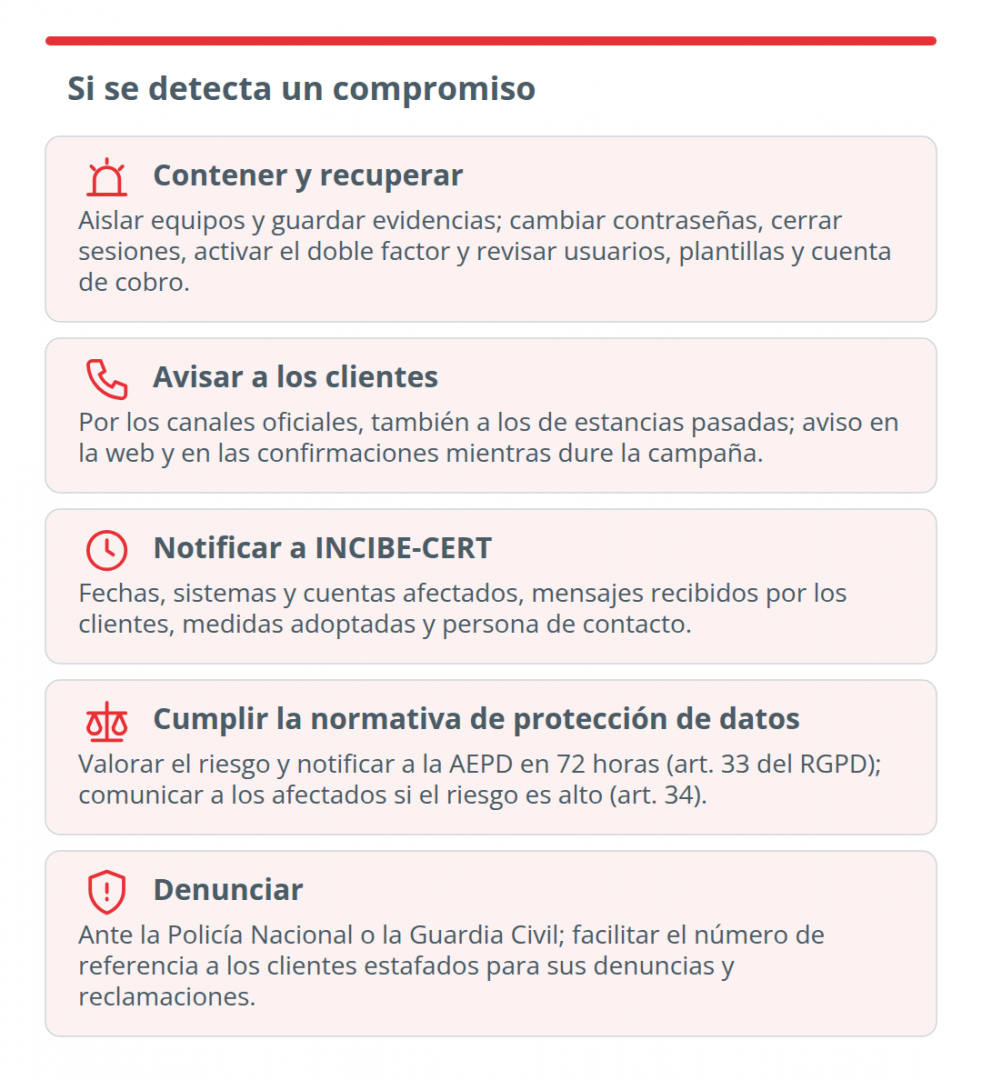
Además de las medidas de seguridad para los establecimientos, el informe incluye medidas específicas para los proveedores del sector de reservas hoteleras.
Conclusiones
Los datos de una reserva pasan por muchos sistemas y basta con que uno de ellos se vea comprometido para que acaben en manos de los delincuentes.
INCIBE-CERT es el centro de respuesta a incidentes de referencia para los ciudadanos y las empresas en España, y presta de forma gratuita servicios de respuesta a incidentes y de alerta a empresas y ciudadanos. Cada incidente que recibe le permite relacionar casos, identificar campañas en curso y publicar avisos para que el resto del sector pueda protegerse.
Por otra parte, la Línea de Ayuda en Ciberseguridad, 017, puede atender de forma gratuita y confidencial las consultas de los alojamientos y de los clientes que reciban un mensaje sospechoso, por teléfono, WhatsApp (900 116 117) y Telegram (@INCIBE017), de 8:00 a 23:00 todos los días del año.
Además, INCIBE dispone en su página web de más recursos de concienciación para empresas y para la ciudadanía sobre ingeniería social y fraudes en línea.
Informe completo: Phishing a huéspedes con datos reales de reservas





