





¿Podrías cumplir con tu próxima campaña si mañana perdieras el acceso a tu cuenta?
Si trabajas como influencer, eres creador de contenido, usas las redes sociales para promocionar o vender tu marca o gestionas cuentas desde una agencia… tus perfiles forman parte de tu negocio y perder el acceso interrumpiría campañas y comprometería tu información. Una falsa colaboración, una aplicación con permisos excesivos o un perfil que copia tu identidad pueden afectar y perjudicar a tus ingresos y a la confianza de marcas y seguidores… Los ciberdelincuentes conocen muy bien el valor de tu perfil y de tus seguidores y pueden aprovechar tu identidad para engañar a tu comunidad.
Un ataque puede comenzar con una propuesta comercial y terminar en el robo de una cuenta, una estafa a la audiencia o un chantaje, por eso es importante que conozcas bien los riesgos más habituales a los que puedes enfrentarte, las consecuencias para tu negocio y cómo proteger bien tu actividad, revisando la seguridad de cada plataforma en la que trabajas.
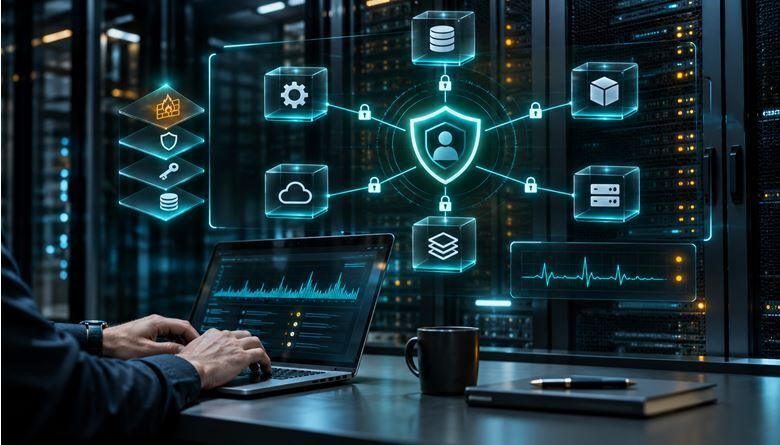
La seguridad en arquitecturas de microservicios es un desafío debido a la naturaleza distribuida y altamente modular de estos sistemas. Cada servicio funciona como una unidad independiente, lo que aumenta el número de puntos potenciales de ataque y la complejidad de aplicar controles de seguridad consistentes. Proteger una arquitectura de microservicios implica garantizar la autenticación, la autorización, la propagación de identidades, la seguridad en la comunicación, y la protección de datos sensibles, tanto en tránsito como en reposo.
En un entorno donde el JavaScript se utiliza ampliamente para mejorar la interactividad y funcionalidad de las aplicaciones web, es esencial comprender tanto las ventajas, como las limitaciones de la ofuscación para proteger adecuadamente el código.
Proteger un endpoint Windows es crucial en cualquier entorno organizacional, ya que estos dispositivos suelen ser la primera línea de defensa contra amenazas. Configurar políticas de grupo, establecer restricciones de acceso y utilizar herramientas de seguridad como Microsoft Defender son prácticas fundamentales para mantener un entorno seguro. Un enfoque de configuración de seguridad robusto permite reducir la superficie de ataque y mitigar los riesgos de malware, accesos no autorizados y otras amenazas.
Las APIs (Interfaces de Programación de Aplicaciones) se han convertido en el eje central de la comunicación entre sistemas, aplicaciones y servicios. Desde transacciones financieras hasta la integración de plataformas en la nube, las APIs permiten la interoperabilidad y el intercambio eficiente de datos. Sin embargo, este papel crucial también las convierte en un objetivo atractivo para ciberataques, lo que subraya la importancia de implementar medidas de seguridad robustas.
Con el aumento de los ciberataques, como inyecciones de código, robo de datos y suplantación de identidad, garantizar la protección de las APIs es fundamental para preservar la confianza de los usuarios y la integridad de los sistemas. Además, el incumplimiento de normativas como el RGPD puede resultar en multas significativas y daños reputacionales.
En este contexto, adoptar buenas prácticas de seguridad en las APIs no es opcional. Cada capa de protección contribuye a mitigar riesgos y asegurar que las APIs funcionen de manera segura y confiable.
La adopción de DevSecOps se justifica en la necesidad de mitigar riesgos desde el inicio del desarrollo, evitando errores y vulnerabilidades costosas en etapas posteriores, y transformando la seguridad en un facilitador de la entrega ágil y eficiente de software. Este artículo explora cómo implementar DevSecOps para construir sistemas más seguros y robustos en un entorno de desarrollo dinámico.
La computación cuántica está transformando radicalmente el panorama de la ciberseguridad. Si bien esta tecnología ofrece avances significativos en la capacidad de procesamiento y análisis con amplias aplicaciones en simulación, optimización o inteligencia artificial, también supone amenazas sin precedentes para los sistemas criptográficos tradicionales sobre los que se apoya la seguridad online actual.
La computación cuántica, en particular, tiene el potencial de romper algoritmos como RSA, ECC y otros sistemas de clave pública mediante técnicas como el algoritmo de Shor. Este escenario, anticipado como el "Q-Day", obliga a una migración masiva de la criptografía actual hacia criptografía resistente a cuántica (quantum-safe).
Dado que muchos sistemas y dispositivos actuales no podrán adaptarse fácilmente, se requiere un esfuerzo considerable a nivel técnico y organizativo.
Dada la creciente proliferación de las bases de datos NoSQL en aplicaciones modernas, es fundamental que los desarrolladores y los equipos de seguridad comprendan los riesgos asociados con las inyecciones NoSQL. Este artículo analiza las amenazas y el impacto de estas vulnerabilidades, las técnicas que los atacantes utilizan para descubrir y explotar puntos débiles en las aplicaciones y las mejores prácticas para protegerse contra estos tipos de ataque. A través de una estrategia de defensa en profundidad, que combina validación de entradas, consultas seguras, controles de acceso estrictos y monitorización continua, las organizaciones podrán fortalecer la seguridad de sus aplicaciones frente a las inyecciones NoSQL y mitigar los riesgos asociados.