





La seguridad en arquitecturas de microservicios es un desafío debido a la naturaleza distribuida y altamente modular de estos sistemas. Cada servicio funciona como una unidad independiente, lo que aumenta el número de puntos potenciales de ataque y la complejidad de aplicar controles de seguridad consistentes. Proteger una arquitectura de microservicios implica garantizar la autenticación, la autorización, la propagación de identidades, la seguridad en la comunicación, y la protección de datos sensibles, tanto en tránsito como en reposo.
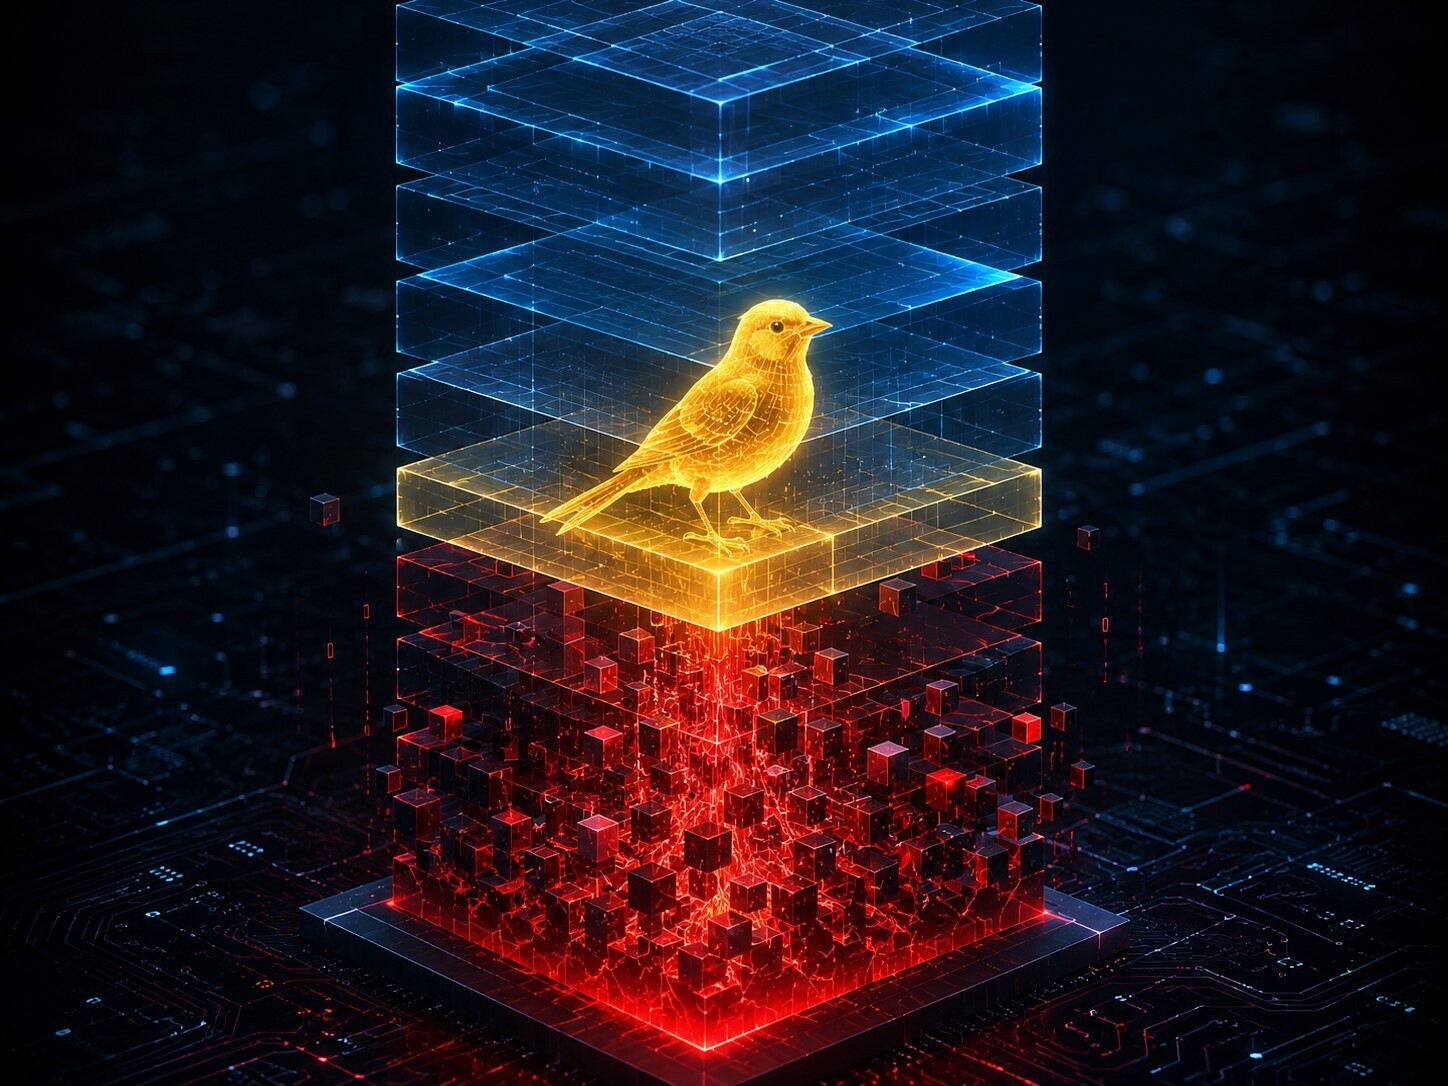
El canario de pila es una técnica de seguridad que se utiliza para detectar y prevenir ataques de desbordamiento de búfer en la pila de una aplicación. Este mecanismo coloca un valor ‘canario’ entre el área de datos de la pila y las direcciones de retorno de la función, de modo que cualquier intento de sobrescribir la pila con datos maliciosos resulte en la modificación del valor del canario. Si el valor del canario cambia, el sistema reconoce el intento de explotación y puede tomar medidas correctivas, como abortar la ejecución del programa.
En un entorno donde los ataques de desbordamiento de búfer son una de las amenazas más comunes, entender el uso y la implementación de canario de pila es crucial para mejorar la seguridad de las aplicaciones y prevenir vulnerabilidades críticas