





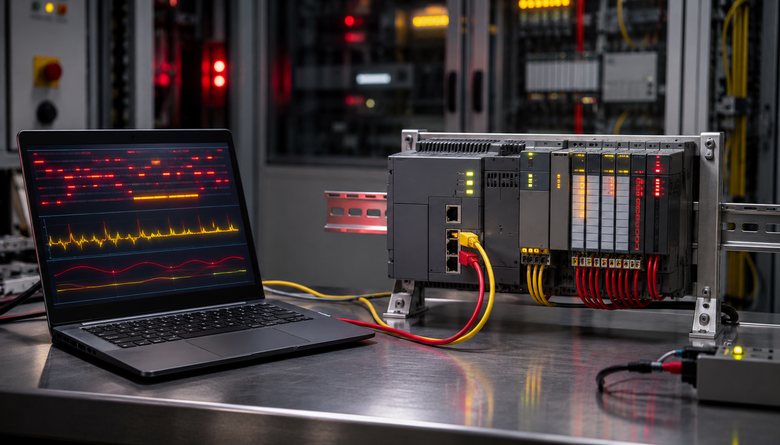
Las técnicas de fuzzing son un tipo de ataque que se lleva a cabo mediante el envío de paquetes de comunicación maliciosos. Las técnicas más habituales incluyen el envío de grandes cantidades de paquetes, paquetes generados aleatoriamente o paquetes mal formados. El objetivo de estos ataques suele ser interrumpir el servicio o funcionamiento de un equipo o provocar fallos en la memoria del equipo que permitan ganar acceso a este.
En sistemas de control industrial estas tácticas todavía no se utilizan de manera habitual debido a que acarrean grandes riesgos para un sistema en producción donde un fallo de servicio puede ocasionar graves daños.
Sin embargo, pueden representar una herramienta esencial para detectar, no solo vulnerabilidades en interfaces de comunicación, si no vulnerabilidades en la lógica de control, a nivel de control industrial. La acción determinista es un elemento clave para la seguridad de un SCI y sus usuarios y el uso de técnicas de fuzzing pueden ayudar a poner en relieve fallos de seguridad desconocidos que pueden ser explotados por los atacantes.
¿Podrías cumplir con tu próxima campaña si mañana perdieras el acceso a tu cuenta?
Si trabajas como influencer, eres creador de contenido, usas las redes sociales para promocionar o vender tu marca o gestionas cuentas desde una agencia… tus perfiles forman parte de tu negocio y perder el acceso interrumpiría campañas y comprometería tu información. Una falsa colaboración, una aplicación con permisos excesivos o un perfil que copia tu identidad pueden afectar y perjudicar a tus ingresos y a la confianza de marcas y seguidores… Los ciberdelincuentes conocen muy bien el valor de tu perfil y de tus seguidores y pueden aprovechar tu identidad para engañar a tu comunidad.
Un ataque puede comenzar con una propuesta comercial y terminar en el robo de una cuenta, una estafa a la audiencia o un chantaje, por eso es importante que conozcas bien los riesgos más habituales a los que puedes enfrentarte, las consecuencias para tu negocio y cómo proteger bien tu actividad, revisando la seguridad de cada plataforma en la que trabajas.
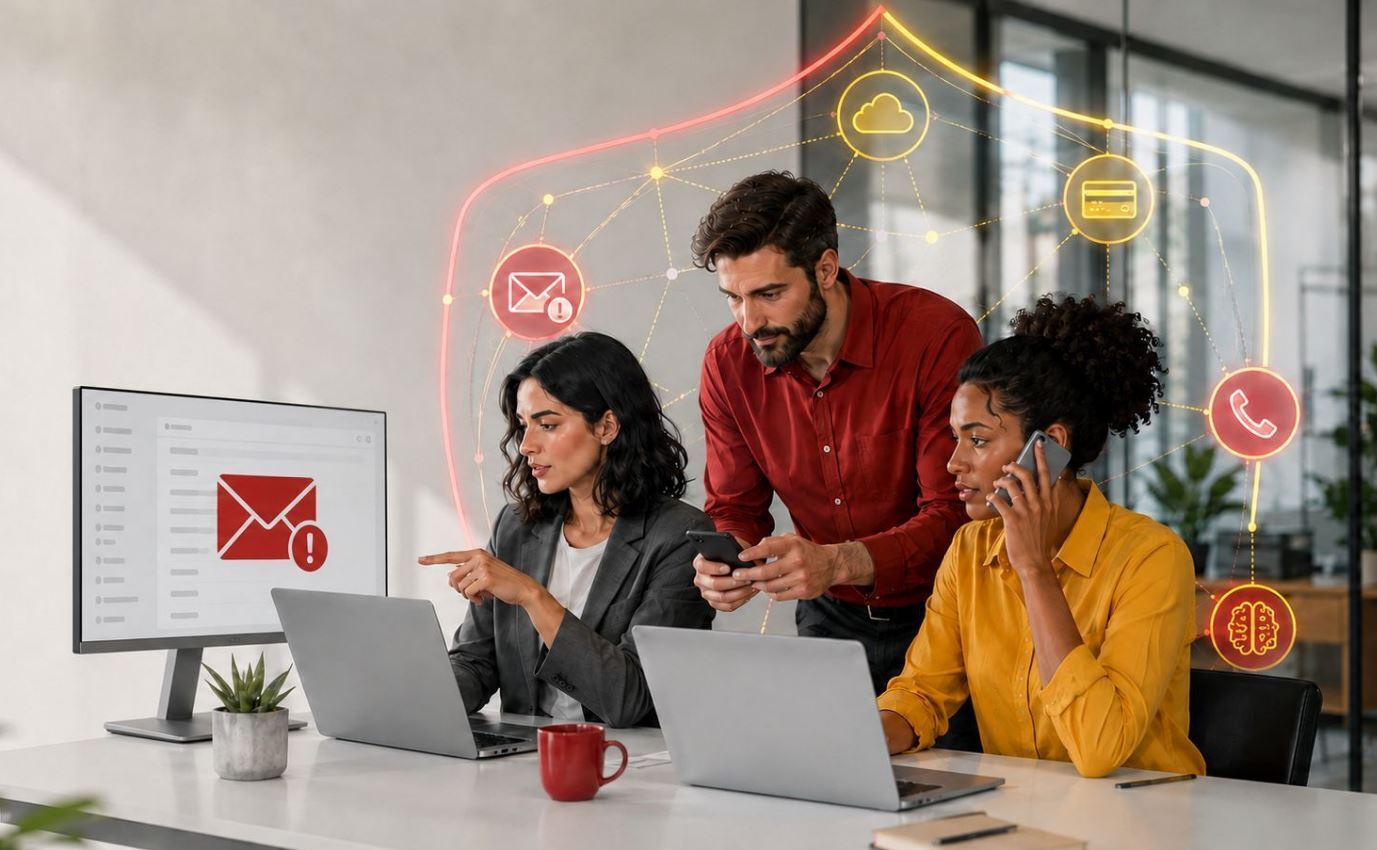
El factor humano sigue presente en buena parte de las brechas de seguridad, pero eso no convierte automáticamente al empleado en el eslabón débil. Una política de seguridad continúa siendo imprescindible, pero ya no basta con escribir unas normas y pedir a la plantilla que las recuerde. Los engaños son más creíbles, llegan por más canales y aprovechan las prisas del trabajo diario. El riesgo surge de la combinación entre engaños, credenciales, herramientas y procesos mal diseñados. Actualmente, el papel del factor humano en proteger una pyme significa facilitar las decisiones seguras, reforzar los accesos, comprobar las operaciones delicadas y convertir a cada persona en parte activa de la defensa.
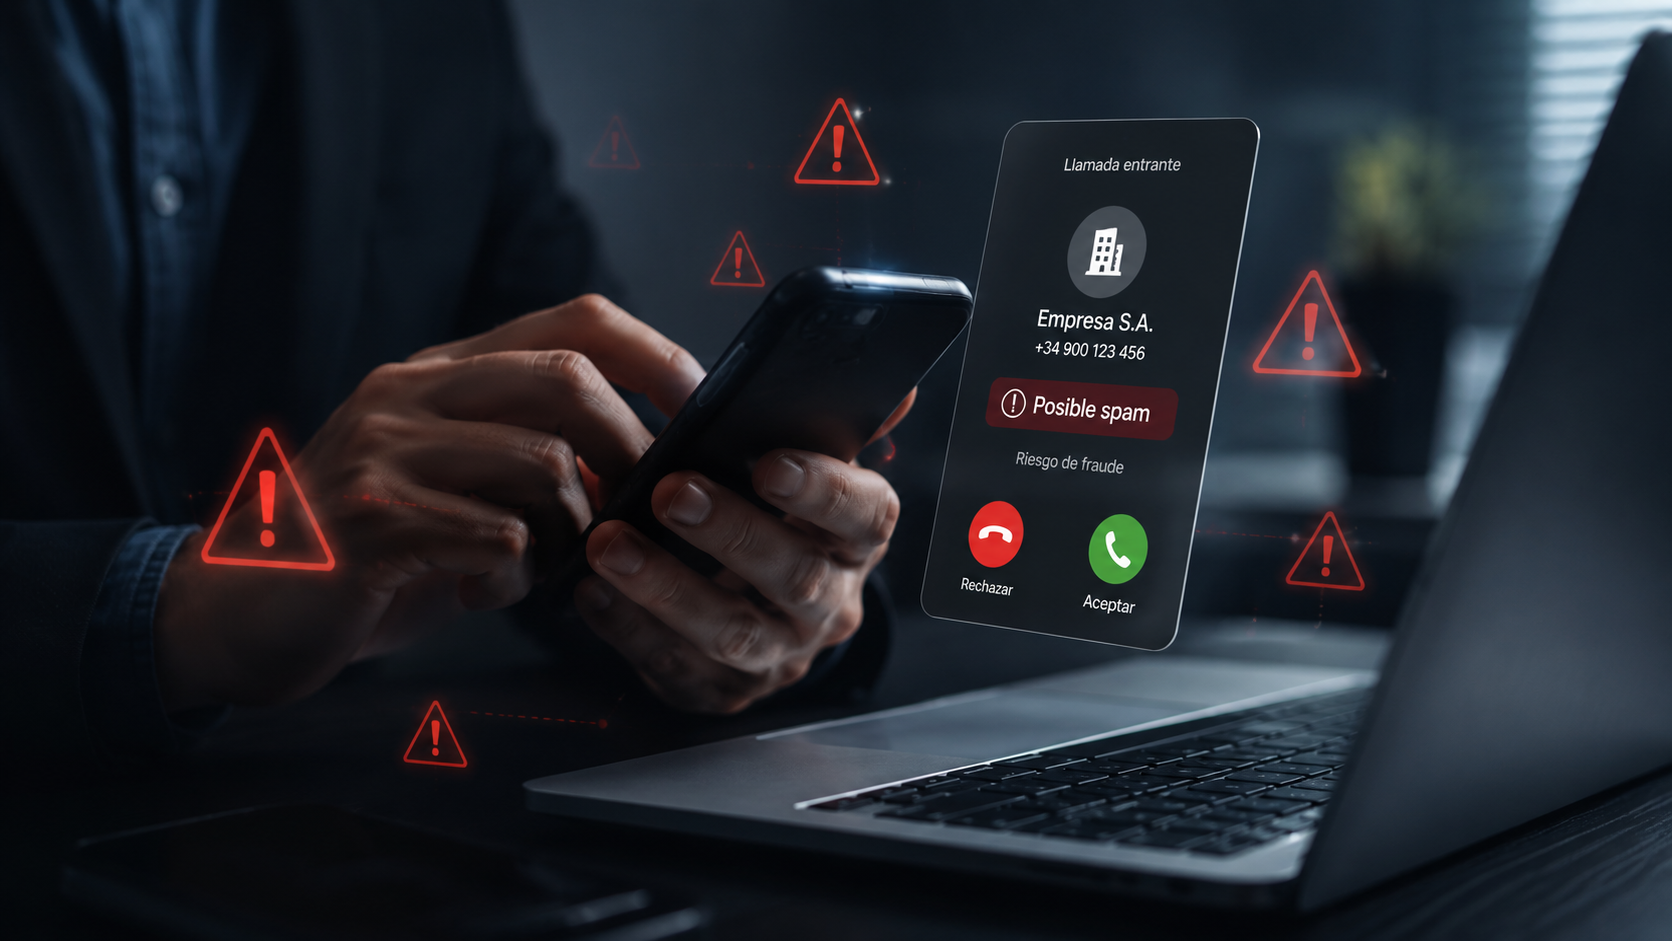
El spoofing telefónico o suplantación del identificador de llamada permite que una llamada muestre en pantalla un número distinto al real. El receptor cree que habla con una empresa, una entidad bancaria, un proveedor o incluso con un contacto interno. Y esa confianza inicial facilita el engaño.
Para una empresa el impacto puede ser serio. No solo se arriesga a una estafa económica. También puede perder credibilidad, sufrir quejas de clientes o ver cómo su número queda marcado como “posible spam” en los teléfonos de sus contactos.
En el mundo de la seguridad informática, las vulnerabilidades de escritura fuera de límites (buffer overflow) representan una amenaza crítica que ha persistido a lo largo de las décadas. Este estudio establece las bases para comprender la magnitud del problema y sus causas principales, mientras explora algunas buenas prácticas que pueden representar soluciones rápidas para mitigar las vulnerabilidades de desbordamiento de buffer en las aplicaciones.
Las ciberamenazas y ciberataques pueden afectar gravemente a la continuidad del negocio, dañar la reputación empresarial y provocar grandes pérdidas económicas, así como enfrentarse a graves sanciones. No es preciso ser un experto en ciberseguridad para prevenir estos riesgos, pero sí estar concienciado de su existencia y establecer ciertas reglas básicas de seguridad. En INCIBE publicamos la 'Guía de supervisión de ciberseguridad para directivos no técnicos' con la que establecemos unas pautas prácticas de ciberseguridad fácil de seguir por empresarios y responsables de pequeñas y medianas empresas que no dispongan de un perfil técnico, a través de la protección de la información de la empresa y guiando al directivo a integrar la ciberseguridad como un pilar fundamental de la gestión diaria de su negocio.
Los SBOM (Software Bill of Materials), son los listados de todos los elementos que compone un sistema, así como los detalles de cada uno de ellos. En la actualidad, los SBOM se han convertido en un elemento clave en la seguridad de los sistemas y la gestión de los riesgos de una cadena de suministro de software. Sin embargo, esta herramienta se encuentra aún en una temprana edad, y requiere de tiempo y desarrollo para conseguir una estandarización y usos concretos en cada campo. En este artículo, abordamos el uso de los SBOM en entornos industriales, los componentes que lo forman, así como las ventajas y desventajas de estos en la seguridad de la producción.
La ciberseguridad en España crece en empleo, facturación y número de empresas, pero ese crecimiento trae nuevas exigencias. Este artículo aterriza en 10 ideas clave las conclusiones de la presentación del 'Estudio de la industria de la ciberseguridad en España 2025' realizado por INCIBE y CONETIC para que las empresas conozcan el mapa actual y qué deberían hacer para estar preparadas.
El bluetooth se presenta como una tecnología inalámbrica fácil de usar y utilizada en muchos sectores, incluyendo el ámbito industrial. A lo largo del presente artículo, se van a presentar tanto las ventajas, como los defectos de esta tecnología en los entornos industriales, junto con las capacidades de seguridad y un listado de buenas prácticas de fácil aplicación.

El fraude de RRHH suplanta la identidad de los trabajadores de una empresa para ponerse en contacto con el departamento de RRHH y solicitar un cambio en sus datos bancarios para recibir su nómina. En este artículo te contamos en qué consiste el fraude, cómo son los mensajes y pasos para detectarlo y prevenirlo.